
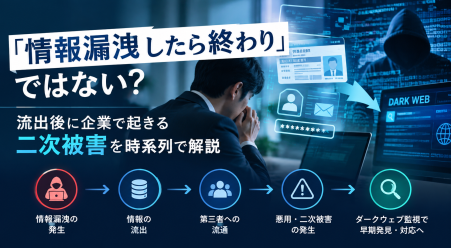
「情報漏洩したら終わり」ではない?流出後に企業で起きる二次被害を時系列で解説 最近、国内企業による情報漏洩の公表が相次いでいます。 サイバー攻撃によって企業のサーバーやWebシステムに不正アクセスされ、顧客情報や従業員情報などが第三者に取得されたことが、後から判明するケースも珍しくありません。中には、氏名や住所、電話番号、メールアドレスといった基本的な個人情報だけでなく、本... 2026-10-06 09:11:21
Telegram(テレグラム)は第2のダークウェブ?過激化する情報流出チャンネル 「ダークウェブ」と聞くと、特殊なブラウザを使わなければアクセスできない匿名ネットワークを思い浮かべる人は多いでしょう。実際、Torなどを利用したダークウェブ上では、サイバー犯罪者が情報交換を行ったり、盗まれたデータを売買したりする活動が確認されています。 しかし近年、企業の情報セキュリティを考える... 2026-09-25 08:31:48
アクセスブローカー(IAB)とは?企業への侵入口が売買される仕組みと対策 ランサムウェア被害の多くは、攻撃者がゼロから自力で侵入するのではなく、あらかじめ用意された侵入口を購入するところから始まっています。 IBM X-Force Threat Intelligence Index 2024によると、2023年に確認された初期侵入経路の30%が窃取された有効な認証情報の悪用で、これを用いた攻撃は前年から71%増... 2026-09-17 09:38:59
ダークウェブとOSINTの融合。漏洩パスワードから現在のSNSを特定する 「パスワードは変更したから大丈夫」が通用しない時代 情報漏洩が報じられるたびに、「漏洩したパスワードはすでに変更済みだから問題ない」と考える人は少なくありません。確かに、認証情報を速やかに変更していれば、そのサービスへの直接的な不正ログインのリスクは大きく下がります。 しかし、現在の攻撃者の目的... 2026-09-17 09:28:38
OSINTで暴く「影のIT資産」。情シスが把握していないサーバーを探し出す方法 企業のIT資産管理というと、多くの担当者は資産管理ツールやCMDB(Configuration Management Database)に登録されたサーバーやネットワーク機器を思い浮かべるでしょう。しかし、実際の攻撃者はその管理台帳を見て標的を選ぶわけではありません。 攻撃者が見ているのは、インターネット上から実際にアクセスできる資... 2026-09-03 08:36:13
インサイダー情報の売買。内部不正を誘うダークウェブの書き込み 企業を狙うサイバー攻撃は、年々巧妙になっています。 かつてはシステムの脆弱性を突いて侵入する手法が中心でしたが、最近は少し様子が変わってきました。 攻撃者が注目しているのは、企業のネットワークではなく、その中で働く「人」です。 ダークウェブを継続的に調査していると、以下のような投稿を見かけること... 2026-08-25 09:41:51

WHOIS情報が語る企業の「系譜」。ドメインから紐解く関連会社の脆弱性 企業が公開している情報は、取引先や顧客に安心感を与える一方で、サイバー攻撃を仕掛ける側にとっても貴重な情報源になります。会社概要や採用情報、ニュースリリースだけでなく、ドメインの登録情報である「WHOIS」もその一つです。「WHOISには個人情報が表示されなくなったから心配ない」と考えられがちですが、そ... 2026-08-20 08:37:20

二重恐喝ランサムウェアとは?攻撃の流れとダークウェブ公開の実態 警察庁の令和6年におけるサイバー空間をめぐる脅威の情勢等についてによると、令和6年中に報告されたランサムウェア被害222件のうち、手口を確認できた134件の82.8%にあたる111件が、データを暗号化するだけでなく盗み出して公開すると脅すダブルエクストーション、すなわち二重恐喝によるものでした。 バックアップさ... 2026-08-17 08:53:29

SNSの「タグ付け」がオフィスのセキュリティを破る?物理・デジタルの融合攻撃 SNSでの情報発信は、今や企業活動の一部として定着しています。社員同士でランチの写真を投稿したり、オフィスの様子を軽く紹介したりすることも珍しくありません。特にInstagramやFacebookでは、同僚をタグ付けして投稿する文化が一般化し、「社内の雰囲気が伝わる良い取り組み」として受け止められているケースも多... 2026-08-05 10:07:21
メールアドレス漏えいの真の脅威は? ~情報をキャッチして二次被害を防ぐ~ 多発するメールアドレスとパスワードの流出 2026年6月、大手通信事業者がサイバー攻撃を受け、1,223万件を超えるメールアドレスが漏えいし、約761万件にはパスワードを含む可能性があることが発表されました。この事件は、複数のISP(インターネット接続事業者)に提供していたメールシステムの基盤が攻撃を受... 2026-07-30 08:21:32