
「アイデンティティ盗難」:ダークウェブの情報で別人になりすます手口とは インターネット上で個人情報が漏えいすると、「名前やメールアドレスが流出した」「パスワードが漏れた」といったニュースとして報じられることがあります。 しかし、問題は情報が漏れたという事実だけではありません。 複数の情報が組み合わされることで、攻撃者が「その人らしい人物像」を作り上げ、本人になりすま... 2026-10-28 08:28:37
「DaaS(DDoS as a Service)」の脅威。安価に買えるサイバー攻撃の衝撃 近年、企業を狙うDDoS攻撃は大規模化するだけでなく、「誰でも利用できるサービス」として提供される形へ変化しています。その代表例が「DaaS(DDoS as a Service)」です。 DaaSとは、攻撃者自身がボットネットや大量のサーバーを保有しなくても、第三者が運営するDDoS攻撃サービスを利用し、料金を支払うだけで攻撃... 2026-10-21 09:07:06
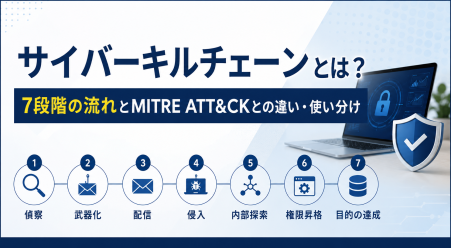
サイバーキルチェーンとは? 7段階の流れとMITRE ATT&CKとの違い・使い分け 警察庁が公表した令和6年におけるサイバー空間をめぐる脅威の情勢等についてによると、国内のランサムウェア被害は222件に上り、対価を要求する手口を確認できた被害134件のうち111件(82.8%)が、データを窃取したうえで公開をちらつかせる二重恐喝の手口でした。 暗号化する前にデータを持ち出しているという... 2026-10-08 08:33:54
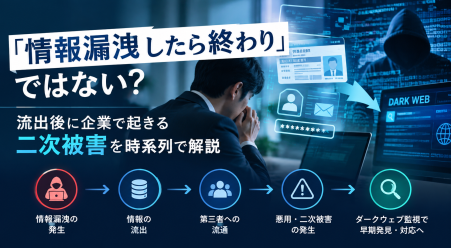
「情報漏洩したら終わり」ではない?流出後に企業で起きる二次被害を時系列で解説 最近、国内企業による情報漏洩の公表が相次いでいます。 サイバー攻撃によって企業のサーバーやWebシステムに不正アクセスされ、顧客情報や従業員情報などが第三者に取得されたことが、後から判明するケースも珍しくありません。中には、氏名や住所、電話番号、メールアドレスといった基本的な個人情報だけでなく、本... 2026-10-06 09:11:21
Telegram(テレグラム)は第2のダークウェブ?過激化する情報流出チャンネル 「ダークウェブ」と聞くと、特殊なブラウザを使わなければアクセスできない匿名ネットワークを思い浮かべる人は多いでしょう。実際、Torなどを利用したダークウェブ上では、サイバー犯罪者が情報交換を行ったり、盗まれたデータを売買したりする活動が確認されています。 しかし近年、企業の情報セキュリティを考える... 2026-09-25 08:31:48
ダークウェブとOSINTの融合。漏洩パスワードから現在のSNSを特定する 「パスワードは変更したから大丈夫」が通用しない時代 情報漏洩が報じられるたびに、「漏洩したパスワードはすでに変更済みだから問題ない」と考える人は少なくありません。確かに、認証情報を速やかに変更していれば、そのサービスへの直接的な不正ログインのリスクは大きく下がります。 しかし、現在の攻撃者の目的... 2026-09-17 09:28:38
OSINTで暴く「影のIT資産」。情シスが把握していないサーバーを探し出す方法 企業のIT資産管理というと、多くの担当者は資産管理ツールやCMDB(Configuration Management Database)に登録されたサーバーやネットワーク機器を思い浮かべるでしょう。しかし、実際の攻撃者はその管理台帳を見て標的を選ぶわけではありません。 攻撃者が見ているのは、インターネット上から実際にアクセスできる資... 2026-09-03 08:36:13
インサイダー情報の売買。内部不正を誘うダークウェブの書き込み 企業を狙うサイバー攻撃は、年々巧妙になっています。 かつてはシステムの脆弱性を突いて侵入する手法が中心でしたが、最近は少し様子が変わってきました。 攻撃者が注目しているのは、企業のネットワークではなく、その中で働く「人」です。 ダークウェブを継続的に調査していると、以下のような投稿を見かけること... 2026-08-25 09:41:51
WHOIS情報が語る企業の「系譜」。ドメインから紐解く関連会社の脆弱性 企業が公開している情報は、取引先や顧客に安心感を与える一方で、サイバー攻撃を仕掛ける側にとっても貴重な情報源になります。会社概要や採用情報、ニュースリリースだけでなく、ドメインの登録情報である「WHOIS」もその一つです。「WHOISには個人情報が表示されなくなったから心配ない」と考えられがちですが、そ... 2026-08-20 08:37:20
メールアドレス漏えいの真の脅威は? ~情報をキャッチして二次被害を防ぐ~ 多発するメールアドレスとパスワードの流出 2026年6月、大手通信事業者がサイバー攻撃を受け、1,223万件を超えるメールアドレスが漏えいし、約761万件にはパスワードを含む可能性があることが発表されました。この事件は、複数のISP(インターネット接続事業者)に提供していたメールシステムの基盤が攻撃を受... 2026-07-30 08:21:32