
C2サーバーとは?コマンド&コントロールの仕組みと通信の検知・対策をダークウェ... IPAの情報セキュリティ10大脅威 2026では、ランサム攻撃による被害が組織向け脅威の1位に選ばれています。IPAによれば、2016年の初選出から11年連続11回目の選出です。こうした攻撃の多くは、端末に侵入しただけでは完結しません。 攻撃者は侵入後、外部の指令サーバーと通信して命令を受け取り、追加のマルウ... 2026-11-19 08:40:28
IoCとは?侵害の痕跡(Indicator of Compromise)の種類とIoA・TTPとの違い、脅威... Mandiant の M-Trends 2026 によると、2025年に世界で観測された侵害の滞留時間(攻撃者が侵入してから検知されるまでの期間)は、平均14日でした。前年の11日から延びており、攻撃者は侵入後およそ2週間、検知されないまま社内を移動できていた計算になります。 この14日を1日でも縮める手がかりになるのが、... 2026-11-18 09:04:47
脅威ハンティングとは?脅威インテリジェンスとの違い・種類・手法・プロセスを解説 Mandiant M-Trends 2025によると、2024年に発生した侵害における滞留時間(侵入から検知までの日数)の中央値は、世界全体で11日でした。 攻撃者がこれだけの期間、社内にとどまり続けられるのは、既存の防御の主軸がアラートの発生を待って動く受け身の仕組みにあるためです。この受け身の限界を埋める考え方が、脅... 2026-11-13 09:01:31
「自社の情報が漏れたか分からない」が一番危険?企業が見落とす情報漏洩のサイン 情報漏洩というと、サイバー攻撃によって大量の個人情報が流出したり、ランサムウェアによって社内システムが停止したりする事態を思い浮かべる方が多いのではないでしょうか。しかし、企業にとって厄介なのは、被害が目に見える形で現れるとは限らないことです。 社内システムに異常がなく、社員からの報告もなく、顧... 2026-11-05 08:29:33
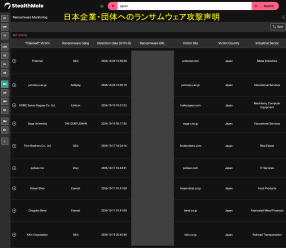
[注意喚起] 2026年10月 日本企業へのランサムウェア攻撃表明 [注意喚起] 2026年10月は以下の16件の日本関連企業・団体に対するランサムウェア攻撃表明がありました。 ・ムツミグループ ・㈱日照電機製作所 ・エンタッチ㈱ ・神原汽船㈱ ・カメリアライン㈱ ・常石造船㈱ ・㈱トプコン ・京王電鉄㈱ ・中国ベンド(株) ・キッセイ商事㈱ ・㈱polisee ・ファーストブラザー... 2026-11-02 08:43:38
経営層を狙うフィッシングが高度化 ~多要素認証の突破と攻撃のサービス化に警戒を~ 二極化するフィッシング 古典的なサイバー攻撃の一つであるフィッシングもここ数年の間に進化してきました。 まずフィッシングを大別すると、企業や公共機関を騙って不特定多数に攻撃を仕掛ける“ばらまき型”と、企業経営者などにターゲットを絞る“標的型”があります。 ばらまき... 2026-10-29 08:47:14
【セキュリティの謎】不正アクセス多発なのに「ダークウェブの犯行声明」が増えな... 最近、ニュースを開くと「〇〇で不正アクセス」「大量の個人情報流出」といった報道を毎日のように目にします。 「これだけサイバー攻撃が急増しているなら、裏社会(ダークウェブ)でもさぞかし犯行声明やデータリークが盛り上がっているのでは?」 そう思う方も多いのではないでしょうか。しかし、実際... 2026-10-27 08:53:25
「DaaS(DDoS as a Service)」の脅威。安価に買えるサイバー攻撃の衝撃 近年、企業を狙うDDoS攻撃は大規模化するだけでなく、「誰でも利用できるサービス」として提供される形へ変化しています。その代表例が「DaaS(DDoS as a Service)」です。 DaaSとは、攻撃者自身がボットネットや大量のサーバーを保有しなくても、第三者が運営するDDoS攻撃サービスを利用し、料金を支払うだけで攻撃... 2026-10-21 09:07:06
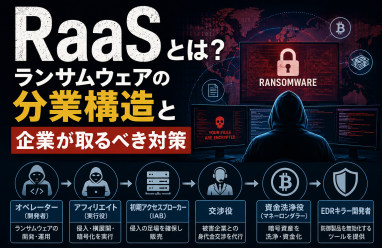
RaaSとは?ランサムウェアの分業構造と企業が取るべき対策 警察庁がまとめた令和7年上半期のサイバー空間をめぐる脅威の情勢によると、国内で警察に報告されたランサムウェア被害は半期で116件にのぼり、半期の件数として過去最多の水準に並びました。 この被害の多くは、腕利きのハッカーが単独で仕掛けたものではありません。開発、侵入、交渉、資金洗浄までを別々の専門家が... 2026-10-15 08:32:49
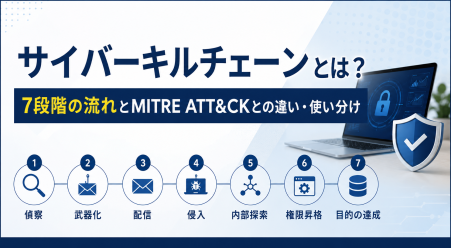
サイバーキルチェーンとは? 7段階の流れとMITRE ATT&CKとの違い・使い分け 警察庁が公表した令和6年におけるサイバー空間をめぐる脅威の情勢等についてによると、国内のランサムウェア被害は222件に上り、対価を要求する手口を確認できた被害134件のうち111件(82.8%)が、データを窃取したうえで公開をちらつかせる二重恐喝の手口でした。 暗号化する前にデータを持ち出しているという... 2026-10-08 08:33:54