
ファイルレス攻撃とは?正規ツール悪用の手口とEDRでも防ぎにくい理由 CrowdStrikeの2026 Global Threat Reportによると、2025年に検知された攻撃の82%がマルウェアを使わないマルウェアフリーの侵入でした。この割合は2020年時点の51%から一貫して上昇しており、攻撃の主流はすでに悪意のあるファイルを送り込む方式から、正規の認証情報や正規ツールを悪用する方式へと移り変わっていま... 2026-09-10 08:47:01

二重恐喝ランサムウェアとは?攻撃の流れとダークウェブ公開の実態 警察庁の令和6年におけるサイバー空間をめぐる脅威の情勢等についてによると、令和6年中に報告されたランサムウェア被害222件のうち、手口を確認できた134件の82.8%にあたる111件が、データを暗号化するだけでなく盗み出して公開すると脅すダブルエクストーション、すなわち二重恐喝によるものでした。 バックアップさ... 2026-08-17 08:53:29
APT攻撃とは?標的型攻撃との違いと攻撃手口・対策を解説 Google傘下のMandiantが公表したM-Trends 2026によると、攻撃者が侵入してから検知されるまでのグローバル中央値は14日に悪化し、なかでも諜報を目的とした攻撃の潜伏期間は122日にのぼります。 半年近くにわたり気づかれないまま内部に居座る攻撃者がいるという事実が、ここに表れています。こうした長期潜伏型の攻撃... 2026-07-14 08:29:03
ラテラルムーブメント(横展開)とは?攻撃手口と検知・対策を解説 CrowdStrikeの2026 Global Threat Reportによると、攻撃者が初期侵入から最初の横展開に移るまでの平均時間(ブレイクアウトタイム)はわずか29分まで短縮され、最速の事例ではわずか27秒で次の端末へ到達しています。 防御側がアラートに気づいて状況を把握するころには、攻撃者はすでに内部を移動し終えているという... 2026-07-07 08:45:29

サイバー攻撃に強い企業は何が違う? ~事業継続に不可欠な「キーパーソン」~ 評価軸は稼働を止めないこと 月曜日の朝、オフィスのPCが正常に起動せず、ランサムウェアの侵入が疑われたとしましょう。ネットワークからの遮断、影響を受けた機器とデータの把握、バックアップの確認、経営層と関連部署への連絡、監督官庁や警察への通報など、やるべきことは山積しています。このとき、対応... 2026-06-25 08:25:22
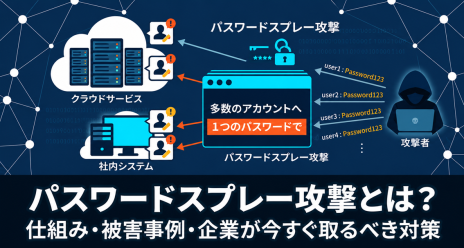
パスワードスプレー攻撃とは?仕組み・被害事例・企業が今すぐ取るべき対策 Verizon Data Breach Investigations Report(DBIR)2024年版によると、確認されたデータ漏洩の68%に人的要素が関与しており、その多くで認証情報の窃取が侵害のきっかけとなっています。 そして、認証情報を狙う攻撃手法の中で近年急増しているのが、パスワードスプレー攻撃です。「ログイン失敗を繰り返すとロックが... 2026-05-15 08:30:01
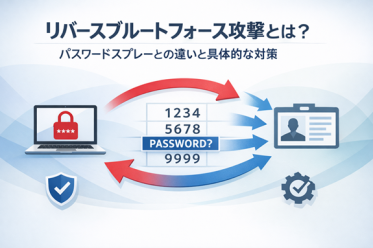
リバースブルートフォース攻撃とは?パスワードスプレーとの違いと具体的な対策 警察庁の2024年サイバー空間をめぐる脅威の情勢等によると、国内企業への不正アクセス被害件数は前年比で増加が続いており、認証情報の窃取を起点とした侵害が多くを占めています。 こうした認証攻撃の中でも検出が難しい手法の1つが、リバースブルートフォース攻撃です。通常のブルートフォース対策であるアカウント... 2026-05-11 08:30:33
ダークウェブで「会社名」を検索してみた ~発見される情報と対処法~ 突然ですが想像してみてください。もしあなたの会社の名前やドメインが、インターネットの深淵、ダークウェブに現れたとしたら? 「まさか、うちの会社に限って」と思われた方もいらっしゃるかもしれません。しかし、残念ながらその可能性はゼロではありません。サイバー攻撃は日々巧妙化し、企業規模を問わず脅威は増... 2025-09-04 11:09:18
ダークウェブの「情報売買市場」で自社情報はどう扱われているのか? ~CISOが知る... はじめに:見えない脅威「ダークウェブ」の現実 現代の企業活動において、サイバー攻撃のリスクはもはや避けて通れない経営課題です。その中でも、特に経営層やCISO(最高情報セキュリティ責任者)にとって理解が不可欠なのが、「ダークウェブ」の存在です。 ダークウェブとは、Googleなどの一般的な検索エンジンでは... 2025-07-23 08:52:56

【調査レポート】 Oracle Cloudのアカウント情報流出インシデント 1. 事件概要 2024年3月中旬、ダークウェブおよびTelegram上で活動していたサイバー攻撃者「Rose87168」が、Oracle Cloudのアカウント情報を大量に流出させたと主張し、そのデータを販売し始めました。流出されたデータには数千件のユーザーアカウント、SSO認証トークン、暗号化されたパスワード、.jksキーストアファ... 2025-04-04 08:42:19