
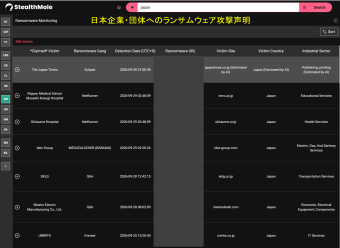
[注意喚起] 2026年9月 日本企業へのランサムウェア攻撃表明 [注意喚起]2026年9月は以下の16件の日本関連企業・団体に対するランサムウェア攻撃表明がありました。 ・REXT Holdings㈱ ・テンタック㈱ ・Sarku Japan ・日本製鉄㈱ ・橋本事務機 ㈱ ・㈱両毛システムズ ・kit-e.jp ・池上通信機 ㈱ ・Astemo㈱ ・㈱ユニリタ ・㈱日照電機製作所 ・エスケーロジ㈱ ・㈱アイデックス... 2026-10-01 09:22:54
防ぎきれないDDoS攻撃 ~中小企業は攻撃への加担にも注意を~ DDoS攻撃がなくならない理由は? DDoS(分散型サービス妨害攻撃)は、古典的とも言えるサイバー攻撃です。1990年代にはサーバーやネットワークに大量のデータを流して動作を妨害するDoS攻撃(Denial of Service)が問題になり、1990年代の後半頃には複数の機器から攻撃を仕掛けるDDoS(Distributed Denial of S... 2026-09-29 08:27:41
Telegram(テレグラム)は第2のダークウェブ?過激化する情報流出チャンネル 「ダークウェブ」と聞くと、特殊なブラウザを使わなければアクセスできない匿名ネットワークを思い浮かべる人は多いでしょう。実際、Torなどを利用したダークウェブ上では、サイバー犯罪者が情報交換を行ったり、盗まれたデータを売買したりする活動が確認されています。 しかし近年、企業の情報セキュリティを考える... 2026-09-25 08:31:48
アクセスブローカー(IAB)とは?企業への侵入口が売買される仕組みと対策 ランサムウェア被害の多くは、攻撃者がゼロから自力で侵入するのではなく、あらかじめ用意された侵入口を購入するところから始まっています。 IBM X-Force Threat Intelligence Index 2024によると、2023年に確認された初期侵入経路の30%が窃取された有効な認証情報の悪用で、これを用いた攻撃は前年から71%増... 2026-09-17 09:38:59
ダークウェブとOSINTの融合。漏洩パスワードから現在のSNSを特定する 「パスワードは変更したから大丈夫」が通用しない時代 情報漏洩が報じられるたびに、「漏洩したパスワードはすでに変更済みだから問題ない」と考える人は少なくありません。確かに、認証情報を速やかに変更していれば、そのサービスへの直接的な不正ログインのリスクは大きく下がります。 しかし、現在の攻撃者の目的... 2026-09-17 09:28:38
ファイルレス攻撃とは?正規ツール悪用の手口とEDRでも防ぎにくい理由 CrowdStrikeの2026 Global Threat Reportによると、2025年に検知された攻撃の82%がマルウェアを使わないマルウェアフリーの侵入でした。この割合は2020年時点の51%から一貫して上昇しており、攻撃の主流はすでに悪意のあるファイルを送り込む方式から、正規の認証情報や正規ツールを悪用する方式へと移り変わっていま... 2026-09-10 08:47:01
技術ブログが「マニュアル」になる?エンジニアの親切心が攻撃を助ける時 企業のエンジニアが執筆する技術ブログは、採用活動やブランディング、技術力の発信という面で大きな役割を果たしています。社内で培った知見やトラブルシューティングの経験を公開することで、同じ課題を抱える技術者の助けになり、自社の技術力をアピールすることもできます。 実際、多くの企業が技術ブログを運営し... 2026-09-08 08:23:12
OSINTで暴く「影のIT資産」。情シスが把握していないサーバーを探し出す方法 企業のIT資産管理というと、多くの担当者は資産管理ツールやCMDB(Configuration Management Database)に登録されたサーバーやネットワーク機器を思い浮かべるでしょう。しかし、実際の攻撃者はその管理台帳を見て標的を選ぶわけではありません。 攻撃者が見ているのは、インターネット上から実際にアクセスできる資... 2026-09-03 08:36:13
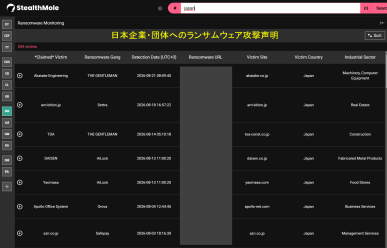
[注意喚起] 2026年8月 日本企業へのランサムウェア攻撃表明 [注意喚起]2026年8月は以下の7件の日本企業・団体に対するランサムウェア攻撃表明がありました。 ・赤武エンジニアリング㈱ ・㈱アンビション DX ホールディングス ・東亜建設工業㈱ ・㈱大仙 ・ヤオマサ㈱ ・アポロオフィスシステム㈱ ・㈱青山財産ネットワークス セキュリティに弱点があると取引先に迷惑を... 2026-09-01 08:52:48
中小企業のセキュリティ投資を再考 ~優先度に合わせた予算の振り分けを~ サイバー攻撃に付いてくる数字 行政機関や著名企業がサイバー攻撃を受けると、第一報で情報漏えいの件数を中心にした被害規模と攻撃の手段、続いて被害額の概算が報じられ、インシデントの全容が少しずつ明らかになっていきます。開示の過程で一般企業の経営層とシステム部門、セキュリティ担当者が特に注視す... 2026-08-26 09:30:40