
OSINTを逆手に取る「ハニーポット」。偽情報を流して攻撃者を惑わす サイバー攻撃というと、脆弱性を突いた侵入やマルウェア感染をイメージする人が多いかもしれません。しかし実際の攻撃は、そのずっと前から始まっています。 攻撃者が最初に行うのは情報収集です。 企業のWebサイト、採用ページ、技術ブログ、プレスリリース、SNS、GitHub、登記情報、過去の漏洩データ。攻撃者は利用... 2026-07-23 08:36:14
APT攻撃とは?標的型攻撃との違いと攻撃手口・対策を解説 Google傘下のMandiantが公表したM-Trends 2026によると、攻撃者が侵入してから検知されるまでのグローバル中央値は14日に悪化し、なかでも諜報を目的とした攻撃の潜伏期間は122日にのぼります。 半年近くにわたり気づかれないまま内部に居座る攻撃者がいるという事実が、ここに表れています。こうした長期潜伏型の攻撃... 2026-07-14 08:29:03

求人サイトの「必須スキル」でわかる。あの会社が使っているWAFと脆弱性 「WAFの運用経験がある方歓迎!」「〇〇製品の設定ができる方」――求人サイトでよく見かけるこんなフレーズ。一見、どこにでもある普通の採用情報です。しかし、この何気ない募集要項が、実はサイバー攻撃者にとって「格好の標的リスト」になっているかもしれない、と言われたらどう感じますか? 企業のシステム構成や... 2026-06-29 09:02:50

PDFの「隠しテキスト」に注意。黒塗りの下に機密が残っている実例 企業間の情報共有や行政対応、契約関連のやり取りにおいて、PDFは最も一般的なファイル形式のひとつです。 しかし近年、「黒塗りしたはずの機密情報が、実際にはPDF内部に残っていた」というインシデントが世界中で発生しています。 特に問題となるのが、“見た目だけ”を隠した不適切なマスク処理です。 画... 2026-06-17 08:19:02

自社ドメインの「偽サイト」がダークウェブで準備されている?フィッシングの予兆 企業を狙うフィッシング攻撃は、年々巧妙化しています。かつては「不自然な日本語」「怪しいURL」が目立つ攻撃が中心でしたが、現在では実在企業を精巧に模倣した“偽サイト”が使われるケースが一般化しています。 しかも近年は、攻撃が表面化する前の段階から、ダークウェブ上でフィッシング用インフラが... 2026-06-11 08:52:57
社名変更やM&AがOSINTの標的に。旧ドメインの放置が招く「ドメインジャック」 企業活動において、社名変更やM&A(合併・買収)は成長戦略の一環として一般的に行われています。しかし、その裏側で見落とされがちなリスクの一つが「旧ドメインの管理」です。特に近年では、公開情報をもとに攻撃対象を特定するOSINT(Open Source Intelligence)を活用したサイバー攻撃が高度化しており、放置... 2026-06-03 08:23:57
アンダーグラウンド掲示板「BreachForums」の実態と、そこから見える最新トレンド 近年、企業の情報セキュリティ対策において無視できない存在となっているのが、アンダーグラウンド掲示板です。その中でも特に注目を集めているのが「BreachForums」です。 本記事では、こうした掲示板の歴史的な変遷、ハッカー同士の情報交換の実態、さらにリーク情報の追跡という観点から、企業が押さえるべき最新ト... 2026-05-26 08:32:56
OSINT対策チェックリスト:攻撃者に「面倒な相手」と思わせる10のポイント 企業を狙うサイバー攻撃は年々高度化していますが、その入口の多くは「特別な技術」ではなく、誰でも入手できる公開情報にあります。攻撃者はOSINT(Open Source Intelligence:公開情報収集)を駆使し、企業や従業員の情報を収集・分析し、侵入の糸口を探ります。 つまり、自社の公開情報の扱い方次第で「狙いやすい... 2026-05-18 09:05:40
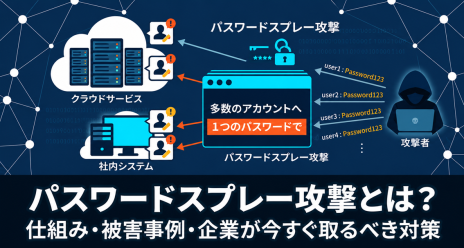
パスワードスプレー攻撃とは?仕組み・被害事例・企業が今すぐ取るべき対策 Verizon Data Breach Investigations Report(DBIR)2024年版によると、確認されたデータ漏洩の68%に人的要素が関与しており、その多くで認証情報の窃取が侵害のきっかけとなっています。 そして、認証情報を狙う攻撃手法の中で近年急増しているのが、パスワードスプレー攻撃です。「ログイン失敗を繰り返すとロックが... 2026-05-15 08:30:01

メールアドレスの「生存確認」。攻撃者が有効なリストを作るOSINT手法 企業における情報セキュリティ対策が進む一方で、攻撃者の手法も高度化・巧妙化しています。その中でも見落とされがちなのが、「メールアドレスが現在も有効かどうか」を確認する、いわゆる“生存確認”です。 攻撃者にとって、有効なメールアドレスのリストは極めて価値の高い資産です。フィッシング攻撃、... 2026-05-13 08:14:46