| 「DaaS(DDoS as a Service)」の脅威。安価に買えるサイバー攻撃の衝撃 | |
|---|---|
| 作成日時 26/10/21 (09:07) | View 294 |
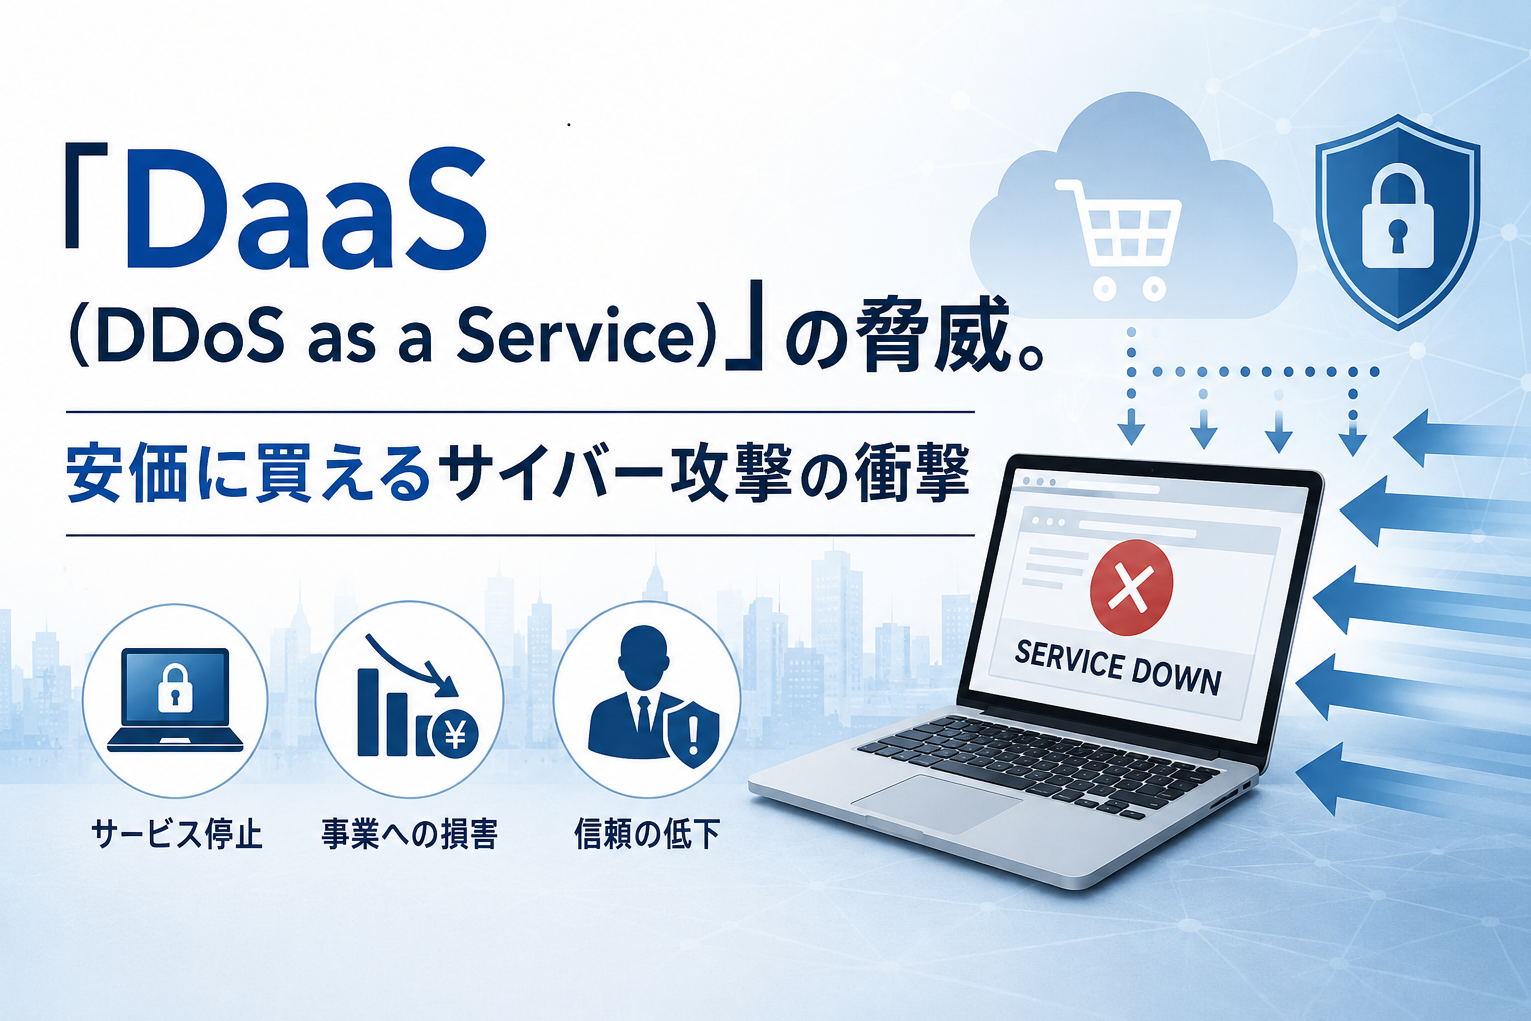
近年、企業を狙うDDoS攻撃は大規模化するだけでなく、「誰でも利用できるサービス」として提供される形へ変化しています。その代表例が「DaaS(DDoS as a Service)」です。
DaaSとは、攻撃者自身がボットネットや大量のサーバーを保有しなくても、第三者が運営するDDoS攻撃サービスを利用し、料金を支払うだけで攻撃を実行できる仕組みを指します。かつては高度な知識を持つ攻撃者だけが扱えたDDoS攻撃ですが、現在ではWebサービスのような感覚で提供されるケースも確認されており、サイバー犯罪の参入障壁を大きく下げています。
実際に欧州刑事警察機構(Europol)が継続して実施している「Operation PowerOFF」では、DDoS-for-hire、いわゆるブーターサービスやストレッサーサービスの摘発が国際的に進められています。Europolは、こうしたサービスが非常に低価格で提供され、技術力の低い利用者でも攻撃を実行できること自体を大きな脅威として位置付けています。日本を含む複数国が捜査に参加していることからも、この問題が国境を越えたサイバー犯罪ビジネスとして定着していることが分かります。
企業にとって重要なのは、「有名企業だけが狙われる」という従来の考え方を改めることです。DaaSの普及によって、攻撃コストが下がれば下がるほど、攻撃対象は広がります。競合への嫌がらせ、金銭要求、政治的主張、愉快犯による妨害など、その動機はさまざまですが、いずれにしても攻撃を始めるまでのハードルが以前より低くなっている点は見過ごせません。
今回は、DaaSとは何なのか、実際にどのような攻撃予約サイトが存在するのか、サブスクリプション型で販売される攻撃プランの実態、そしてなぜ一般企業や中小企業も標的になるのかについて、企業のセキュリティ担当者向けに分かりやすく解説します。
DaaSとは何か。DDoS攻撃が「サービス」になった時代
まず理解しておきたいのが、DaaSという言葉の意味です。
DaaSは「DDoS as a Service」の略称であり、DDoS攻撃を代行・提供するサービス形態を意味します。クラウドサービスのSaaSやPaaSのように、本来はITサービスを提供する概念ですが、それを犯罪目的へ悪用したものがDDoS as a Serviceです。
DDoS攻撃そのものは以前から存在していました。
DDoSとは「Distributed Denial of Service」の略で、多数の端末から標的サーバーへ一斉に通信を送り付け、Webサイトやオンラインサービスを利用不能に追い込む攻撃です。
特徴は「分散」にあります。
一台のパソコンから大量アクセスするのではなく、世界中の感染機器やIoT機器を利用したボットネットから同時に通信が送られるため、防御側は正規ユーザーと攻撃通信を見分けながら対応しなければなりません。
NICTが公開した2025年の観測レポートでも、IoT機器を悪用するボットの多様化や、DRDoS攻撃の増加傾向が報告されています。特にMirai型だけではない新たなIoTボットの活動が確認されており、攻撃基盤そのものが変化し続けていることが示されています。さらに、日本宛のDRDoS攻撃も前年より大幅に増加しており、国内企業にとっても決して遠い脅威ではありません。
つまりDaaSは、新しい攻撃手法というよりも、「攻撃能力を販売するビジネスモデル」です。
攻撃インフラを保有する運営者と、それを利用する依頼者が分業することで、犯罪がサービス化している点こそが最大の特徴と言えるでしょう。
攻撃予約サイトの実態。まるで普通のWebサービスのような画面
DaaSについて調査すると、多くの人が驚くのは、その提供形態です。
映画に出てくるような怪しいハッカー専用サイトではなく、一見すると一般的なクラウドサービスやホスティングサービスにも見えるデザインのWebサイトが存在します。
会員登録を行い、ログインすると管理画面が表示されます。
そこには利用期間、契約プラン、利用回数、API機能、サポートなど、通常のサブスクリプションサービスと似た項目が並びます。攻撃という違法行為を提供しているにもかかわらず、利用者にとっては「サービスを契約する」という感覚になってしまうことが大きな問題です。
実際に海外では、「Stress Testing」「Network Testing」「Booter」「Stresser」といった名称を掲げ、自社インフラの負荷試験を装いながらサービスを提供するサイトが長年確認されています。
もちろん、すべてのストレステストサービスが違法というわけではありません。
自社が所有するサーバーに対して負荷試験を行うことは、正当なセキュリティテストとして認められるケースがあります。しかし問題となるのは、第三者のIPアドレスを指定して攻撃できる仕組みや、本人確認が不十分なまま攻撃機能を提供するサービスです。
EuropolもこうしたDDoS-for-hireサービスを継続的な摘発対象としており、Operation PowerOFFでは複数のブーターサービスの閉鎖や利用者への警告が行われてきました。運営者だけではなく、利用者も犯罪行為へ関与する可能性があることが強調されています。
重要なのは、企業が「攻撃サイトを見つければ安心」ではないということです。
摘発されたサイトが閉鎖されても、別の名称やドメインで再び現れるケースがあります。サービス提供者はインフラを変更しながら活動を続けるため、表面的なサイトの閉鎖だけでは問題は完全には解決しません。
サイバー犯罪の世界では、「運営者」「インフラ提供者」「利用者」が分業化する傾向が強くなっています。DaaSはまさにその象徴的な存在です。
サブスク型の攻撃プランが示す危険性
DaaSが企業にとって厄介なのは、その料金体系にもあります。
一般的なクラウドサービスと同じように、数日間だけ利用できる短期プランや、1か月単位の月額契約、複数ユーザー向けプランなどが確認されています。
もちろん、そのすべてが実際に機能するとは限りませんし、詐欺サイトも数多く存在します。しかし問題なのは、「攻撃能力を商品として販売する」という市場そのものが成立していることです。
実際にEuropolは、DDoS-for-hireサービスについて、わずかな料金で低スキルの利用者でも攻撃を開始できることを大きなリスクとして説明しています。攻撃の専門知識よりも、料金を支払うことが利用開始の条件になってしまえば、犯罪へ参加する人間は増えやすくなります。
さらに近年は、サービス側も利用しやすさを競うようになっています。
例えば、「即時利用開始」、「複数ターゲット対応」、「API連携」、「24時間サポート」といった表現を掲げるサービスも見られます。
これらは本来、正規クラウドサービスであれば利便性を示す言葉です。しかしDaaSでは、その利便性が攻撃の実行を容易にする方向へ働いてしまいます。
つまり脅威は、攻撃規模だけではありません。
「攻撃を依頼するまでの手間」が極端に減っていることこそが企業にとって警戒すべきポイントです。
以前であれば、攻撃者はボットネットの構築や脆弱なIoT機器の乗っ取り、大量のサーバー確保など、多くの準備が必要でした。
現在では、それらを別の犯罪者が担当し、利用者は完成した攻撃基盤だけを借りるという分業モデルが成立しています。
これはランサムウェア・アズ・ア・サービス(RaaS)と非常によく似た構造です。
犯罪ビジネスが「専門職化」することで、それぞれの参加者は自分の役割だけを担えばよくなります。
DaaSは、サイバー犯罪の産業化を象徴する存在とも言えるでしょう。
DDoS攻撃はどれほど増えているのか
企業がDaaSを理解するうえで、背景となるDDoS攻撃全体の増加傾向も知っておく必要があります。
Cloudflareが公開した2025年第4四半期のDDoS脅威レポートでは、2025年に同社が軽減したDDoS攻撃は4,700万件を超え、前年比で大幅な増加となったことが報告されています。また、年間を通じて攻撃件数は急増し、過去最大規模となる31.4Tbpsの攻撃も観測されました。
もちろん、この数字はCloudflareのネットワーク上で観測されたものです。そのため、世界中すべてのDDoS攻撃件数を意味するわけではありません。
しかし、大規模なインターネット事業者が継続的に記録的な攻撃へ対応しているという事実は、企業がDDoS対策を事業継続の問題として考える必要性を示しています。
国内でも状況は変わりません。
IIJは、2024年末から2025年にかけて国内の金融機関や航空会社などでDDoS攻撃によるサービス障害が発生し、国家サイバー統括室による注意喚起やIPAの情報セキュリティ10大脅威でも継続して取り上げられていると紹介しています。また、小規模な通信を長時間続けることで検知を難しくする攻撃も確認されており、「巨大な通信量だけを防げばよい」という時代ではなくなっています。
2026年に入ってからも、IIJの観測では国内向けDDoS攻撃が継続して確認されています。4月から6月の観測期間では毎月数百件規模の攻撃が検出され、短時間ながら高いパケット数を伴う攻撃や増幅攻撃など、多様な手法が確認されています。
つまり企業が意識すべきなのは、「いつ大規模攻撃が来るか」だけではありません。
日常的に発生しているDDoS攻撃の中で、自社サービスが標的になった場合、どれだけ早く検知し、どのように事業を継続するかという準備のほうが重要になっています。
なぜ中小企業まで標的になるのか
DDoS攻撃というと、大手銀行や政府機関、巨大ECサイトを思い浮かべる人も多いでしょう。
確かに知名度の高い企業は政治的・社会的な目的で狙われやすい傾向があります。しかしDaaSが普及すると、攻撃対象の考え方は変わります。
攻撃コストが低くなれば、「攻撃する価値がある企業」の範囲が広がるからです。
例えば、中小企業が狙われる理由としては、次のような背景があります。
まず、取引先との関係です。
ある企業を直接攻撃するのではなく、その企業の仕入先や関連会社を止めることで業務へ影響を与えるケースがあります。サプライチェーン全体がデジタル化された現在、一社のWebサービス停止が複数企業へ波及する可能性は珍しくありません。
次に、金銭目的です。
近年では、DDoS攻撃そのものではなく、「攻撃を行う」と脅迫して身代金を要求する恐喝型の事案も知られています。実際に攻撃能力を保有しているかどうかにかかわらず、DaaSを利用できる環境が存在することで、脅迫の信憑性を高めようとする犯罪者も現れます。
さらに、競争や嫌がらせも無視できません。
オンラインゲーム、配信サービス、チケット販売、地域サービスなど、インターネット上で事業を展開する企業であれば、一時的なサービス停止だけでも顧客満足度やブランドイメージへ影響します。
DDoS攻撃はデータを盗む攻撃ではありません。
しかし、「使えない状態を作る」という一点だけでも十分な被害になります。
特に予約システムやECサイト、会員サイト、SaaSサービスなど、停止時間が売上や業務へ直結する企業ほど影響は大きくなります。
だからこそ、「当社には盗む情報がないから大丈夫」という考え方では不十分です。
攻撃者は情報ではなく、サービス停止そのものを目的にしている場合があるからです。
自社が標的になる理由は「価値」ではなく「つながり」
ここで一つ重要な視点があります。
DDoS攻撃では、自社そのものの規模よりも、「どことつながっているか」が標的選定へ影響するケースがあります。
例えば、
● 取引先向けポータル
● 製造ラインと連携するクラウドシステム
●物流管理サービス
●予約受付サイト
●顧客向け会員ページ
これらは企業規模に関係なく、停止すれば多くの利用者へ影響します。攻撃者にとっては、「社会的に有名な企業」である必要はありません。業務を止めれば十分なのです。
また、DaaSのようなサービスでは攻撃対象を指定するだけという簡易な操作が想定されるため、標的選定も短絡的になりやすい特徴があります。
SNSで炎上した企業、話題になったサービス、新商品の発売日、イベント開催日など、一時的に注目を集める企業が嫌がらせ目的で狙われる可能性もあります。
つまり標的になる理由は、「企業価値」だけではありません。
「今、その企業を止めると影響が出るかどうか」という視点で選ばれることも十分考えられます。
この考え方は、中小企業にとって非常に重要です。
規模が小さいから安全なのではなく、オンラインサービスへ依存しているほど事業停止リスクは高まるという認識が必要になります。
DDoS対策は通信対策だけでは終わらない
では、企業は何を準備すればよいのでしょうか。
まず基本となるのは、DDoS攻撃への技術的な備えです。
CDNやWAF、DDoS保護サービスの導入、クラウド事業者との連携、回線事業者とのエスカレーション体制など、自社のシステム構成に応じた対策が必要になります。
しかし実務では、それだけでは十分ではありません。
DDoS攻撃は突然始まります。
そのため、誰が障害を判断するのか、誰が取引先へ連絡するのか、経営層への報告はどのタイミングか、顧客への告知をどう行うか、復旧後に何を検証するか、といったインシデント対応手順が整備されているかどうかが、被害の大きさを左右します。
技術対策は「止めるため」の仕組みです。運用対策は「混乱を防ぐため」の仕組みと言えるでしょう。
さらに近年は、攻撃そのものだけではなく、攻撃予告や脅迫、ダークウェブ上での企業名への言及など、周辺情報を早期に把握する重要性も高まっています。
攻撃が始まってから調べるのではなく、「自社が犯罪コミュニティで話題になっていないか」「漏えい情報と合わせて標的候補として議論されていないか」といった外部脅威情報を継続的に確認する企業も増えています。
ダークウェブ監視がDDoS対策につながる理由
DaaSをはじめとするサイバー犯罪サービスは、一般のWebだけでは見えない領域で宣伝や利用者募集が行われることがあります。
もちろん、すべてがダークウェブ上で取引されるわけではありません。Telegramや犯罪フォーラム、匿名性の高いコミュニティなど、複数のチャネルへ分散して情報が流通する傾向があります。
企業にとって重要なのは、「攻撃を完全に予知する」ことではありません。
それよりも、自社に関する不審な情報や、漏えいした認証情報、企業名を含む脅迫投稿、攻撃予告などをできるだけ早く把握し、インシデント対応へつなげられる体制を持つことです。
ダークウェブ監視は、そのための脅威インテリジェンスの一つとして活用できます。
例えば、自社ドメインのメールアドレスや認証情報の流出、企業名を含む犯罪フォーラム上の投稿、サイバー犯罪グループによる言及などを継続的に監視することで、DDoSだけではなく情報漏えいや不正アクセスなど、より広いサイバーリスクへの備えにつながります。
重要なのは、「監視=防御」ではないという点です。
ダークウェブ監視だけでDDoS攻撃を防げるわけではありません。しかし、自社を取り巻く外部脅威の兆候を把握し、CSIRTや情報システム部門が迅速に判断できる材料を増やすという意味では、企業のセキュリティ対策を支える有効な仕組みになります。
まとめ
本記事のポイントは以下の3点です。
● DaaSの普及により、攻撃の参入障壁とコストが大幅に低下している
● 大手企業だけでなく、サプライチェーンの「つながり」や中小企業も標的になる
● 通信遮断などの技術的対策だけでなく、インシデント対応手順や脅威インテリジェンス(ダークウェブ監視等)の連携が不可欠
DaaS(DDoS as a Service)は、DDoS攻撃という技術そのものよりも、「攻撃能力がサービスとして販売されている」という点に大きな脅威があります。
攻撃予約サイトの存在やサブスクリプション型の料金体系は、サイバー犯罪が高度な専門家だけのものではなく、分業化されたビジネスへ変化していることを示しています。Europolによる国際的な摘発が継続していることからも、この問題が一過性ではなく、継続的な対策を必要とする脅威であることが分かります。
また、DDoS攻撃は世界的にも増加傾向が続いており、国内でも継続的に多数の攻撃が観測されています。企業規模にかかわらず、Webサービスやクラウドシステムへ依存する組織であれば、事業継続の観点から備えを進める必要があります。
これからの企業セキュリティでは、CDNやWAFなどの技術的対策に加え、障害対応手順、経営層との連携、取引先への情報共有、そして外部脅威情報の継続的な収集が重要になります。
DDoS攻撃は「通信の問題」だけではなく、「事業継続」の問題です。
だからこそ、自社システムを守る対策と同時に、ダークウェブや犯罪コミュニティで流通する自社に関する情報を早期に把握できる体制を整えることが、これからの企業に求められる現実的なセキュリティ対策と言えるでしょう。自社のメールアドレスやドメイン、企業名が犯罪者の間でどのように扱われているのかを継続的に監視するダークウェブ監視は、DDoSを含むさまざまなサイバー攻撃への備えを強化するための重要な脅威インテリジェンス施策の一つです。