| 「情報漏洩したら終わり」ではない?流出後に企業で起きる二次被害を時系列で解説 | |
|---|---|
| 作成日時 26/10/06 (09:11) | View 58 |
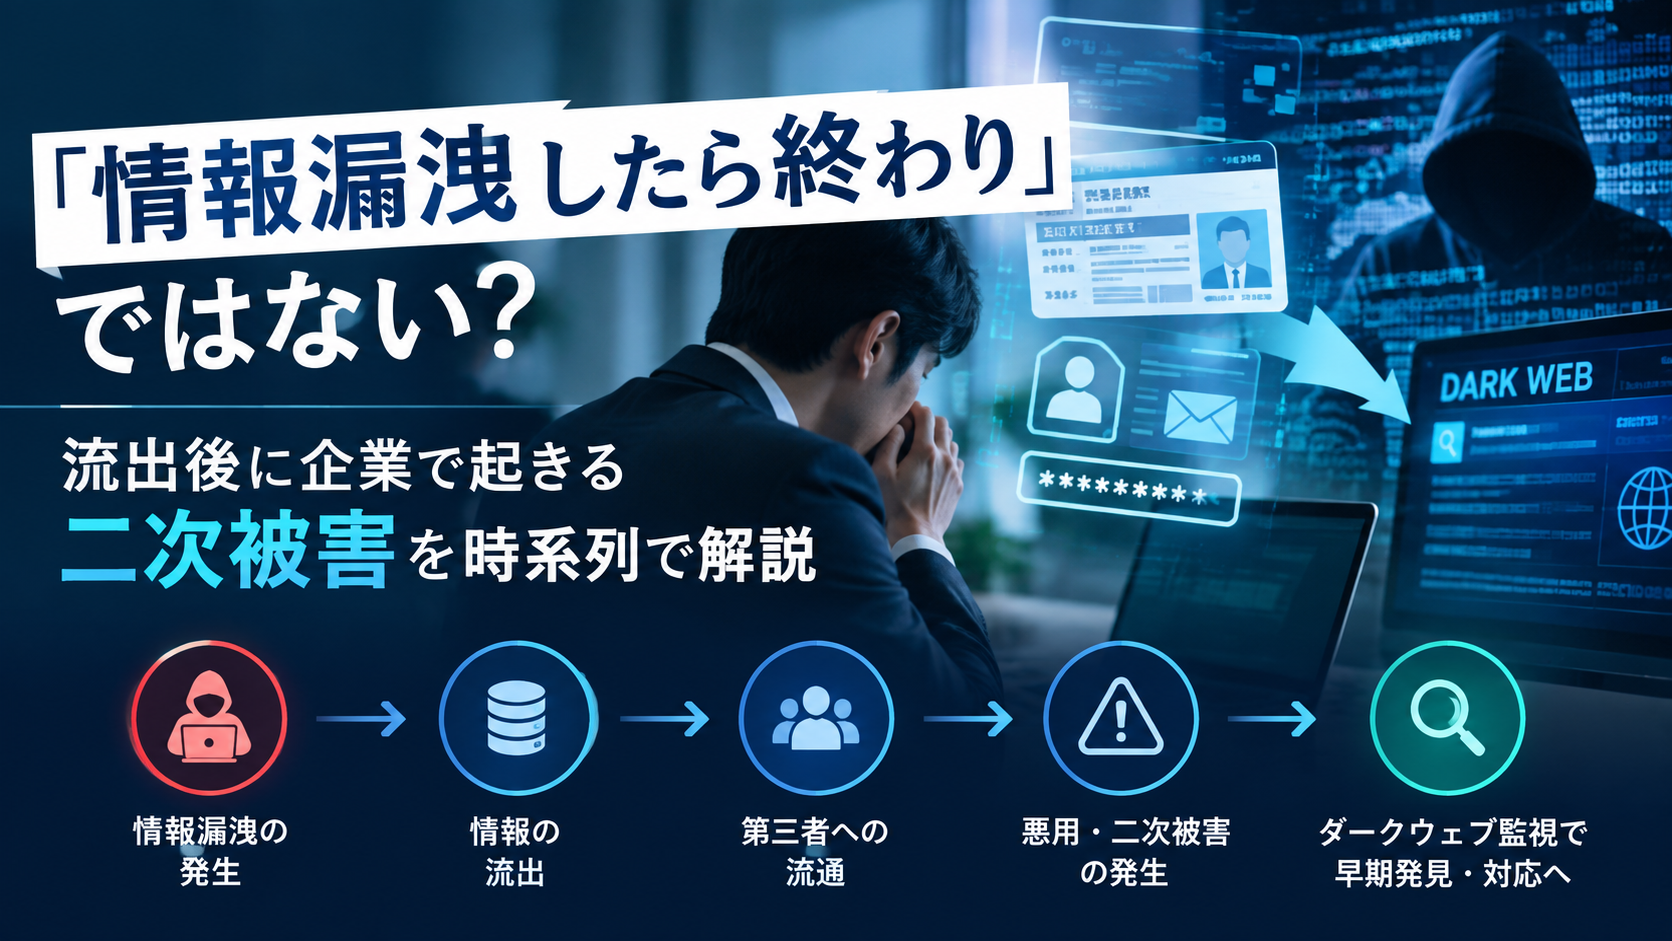
最近、国内企業による情報漏洩の公表が相次いでいます。
サイバー攻撃によって企業のサーバーやWebシステムに不正アクセスされ、顧客情報や従業員情報などが第三者に取得されたことが、後から判明するケースも珍しくありません。中には、氏名や住所、電話番号、メールアドレスといった基本的な個人情報だけでなく、本人確認書類の画像や認証情報など、取り扱いに特に厳重な管理が求められるデータまで漏洩するケースもあります。
こうしたニュースを目にすると、多くの企業がまず考えるのは「何件漏洩したのか」「どのような情報が漏れたのか」「なぜ不正アクセスを許してしまったのか」という点でしょう。もちろん、これらは非常に重要です。しかし、情報漏洩のリスクを考えるうえでは、もう一つ見落としてはいけない視点があります。それは、「漏洩した情報が、その後どうなるのか」ということです。
情報漏洩は、攻撃者が企業のシステムからデータを持ち出した時点で終わるわけではありません。むしろ、そこから別のリスクが始まる可能性があります。流出した情報が第三者に渡り、別の情報と組み合わされ、フィッシングやなりすまし、不正アクセスなどに利用されることも考えられます。また、漏洩した情報がすぐに悪用されるとは限りません。数週間後、数カ月後、場合によってはそれ以上の時間が経過してから、別の情報漏洩で流出したデータと組み合わされ、新たな攻撃に利用される可能性もあります。
この記事では、情報漏洩が発生した直後から、その後の情報流通や悪用に至るまでを時系列で整理しながら、企業が漏洩後に何を確認すべきなのか、そして「漏洩してから対応する」のではなく「漏洩したことを早く知る」ためには何が必要なのかを解説します。
情報漏洩は「発生した瞬間」が終わりではない
企業がサイバー攻撃を受けた場合、まず行うのは被害の封じ込めです。不正アクセスされた経路を遮断し、攻撃元との通信を止め、影響を受けたシステムを調査します。そのうえで、いつ侵入されたのか、どのアカウントが利用されたのか、どのシステムにアクセスされたのか、どのデータが取得された可能性があるのかを確認していきます。
しかし、ここで注意したいのが、「攻撃者の侵入を止めたこと」と「漏洩した情報のリスクがなくなったこと」は同じではないという点です。仮に企業が不正アクセスを検知してすぐにシステムを停止し、侵入経路を塞ぐことができたとしても、攻撃者がその前にデータを持ち出していれば、その情報はすでに企業の管理下から離れています。
パスワードを変更したり、アカウントを停止したり、システムを復旧したりすることで、その後の不正利用を防ぐことはできます。しかし、一度外部に持ち出されたデータそのものを企業側から回収することはできません。だからこそ、情報漏洩への対応は「攻撃を止めてシステムを復旧する」だけではなく、その後に流出した情報がどう扱われているのかまで考える必要があります。
1.情報漏洩が発生した直後に起こること
情報漏洩が発生すると、企業は原因調査と被害範囲の特定を進めます。どこから侵入されたのか、いつ侵入されたのか、どのアカウントが使われたのか、どのシステムにアクセスされたのか。そして、実際にどの情報が取得された可能性があるのかを確認していきます。
この調査には時間がかかることがあります。不正アクセスそのものは早期に検知できても、攻撃者がどのデータにアクセスし、何を持ち出したのかを正確に把握するには、ログやシステムの状態を詳しく調べなければならない場合があるからです。そのため、最初に公表された情報と、その後の調査結果で漏洩した情報の種類や件数が変わるケースもあります。
ここで企業が意識したいのは、「漏洩した情報を特定すること」と「その情報がその後どうなったかを確認すること」は別の作業だということです。前者はインシデント調査として必要ですが、後者は漏洩後のリスク管理として継続して考える必要があります。
2.流出した情報は、その後どこへ行くのか
企業から情報が漏洩したからといって、その情報がすぐに犯罪へ利用されるとは限りません。攻撃者自身が利用することもあれば、第三者に渡ったり、別の犯罪者グループに共有されたりする可能性もあります。特にダークウェブなどのアンダーグラウンドな環境では、過去の情報漏洩によって流出した認証情報や個人情報などが、別の情報とともに流通することがあります。
ここで重要なのは、「漏洩した情報がダークウェブに掲載されたかどうか」だけを見ることではありません。自社に関係する情報が外部で流通していないか、過去に漏洩した情報が再び登場していないか、別の情報と組み合わされて新たな攻撃に利用される状態になっていないかを確認することです。
情報漏洩が発生した直後には何も確認できなかったとしても、その後状況が変わる可能性があります。だからこそ、漏洩後の対応は一度の調査で終わらせるのではなく、一定期間にわたって情報の動きを確認するという考え方が重要になります。
3.一つの情報より「組み合わせ」が危険
情報漏洩について考えるとき、一つひとつの情報だけを見ていると、リスクを過小評価してしまうことがあります。
たとえば、メールアドレスや氏名単体が漏洩しただけであれば、すぐに重大な被害へつながるとは限りません。しかし、メールアドレス、氏名、電話番号、住所、生年月日などが組み合わされると、攻撃者が対象者を特定するために利用できる情報は一気に増えます。
さらに、SNSや企業サイトなどに公開されている情報、過去の情報漏洩で流出したデータなどが組み合わされれば、個人や企業についてさらに具体的な情報を把握される可能性があります。
特に注意したいのが、認証情報や本人確認に利用される情報です。これらが他の個人情報と組み合わされることで、フィッシングやなりすまし、不正アクセスなど、別の攻撃につながる可能性があります。
つまり、企業が情報漏洩の影響を評価するときには、「何件漏れたのか」だけではなく、「何と何が組み合わされると、どのようなリスクが生まれるのか」という視点が必要です。
これは、攻撃者側の視点で考えると分かりやすいでしょう。攻撃者は、必ずしも一つの企業からすべての情報を取得する必要はありません。複数の場所から集めた情報を組み合わせることで、対象となる企業や人物の情報を補完していくことができます。
4.認証情報の漏洩は、不正アクセスの入口になる
情報漏洩後に特に注意したいのが、メールアドレスやID、パスワードなどの認証情報です。
認証情報が漏洩すると、それが別のサービスへの不正アクセスに利用される可能性があります。企業の場合、従業員が複数のサービスで同じパスワードを使用していたり、過去に利用していたアカウントが残っていたりすると、漏洩した認証情報が新たな攻撃の足掛かりになることがあります。
また、攻撃者が取得した認証情報をすぐに利用するとは限りません。一度入手した情報を保管し、別の情報と組み合わせたうえで攻撃に利用することも考えられます。
そのため、「パスワードを変更したから大丈夫」と考えるだけでは十分ではありません。どのアカウントが漏洩した可能性があるのか、関連するサービスに同じ認証情報が使われていないか、追加の認証対策が必要ではないかといった点まで確認することが重要です。
5.個人情報は、時間が経っても「古くならない」
情報漏洩後のリスクを難しくするもう一つの要因が、情報の寿命です。
パスワードであれば、変更することで一定のリスクを下げられます。しかし、氏名や生年月日、住所、電話番号などは、パスワードのように簡単に変更できるものではありません。本人確認書類の画像なども同様です。
そのため、一度流出した個人情報は、時間が経過したからといって価値を失うとは限りません。むしろ、別の情報漏洩で取得されたデータと組み合わされることで、以前よりも利用価値が高まる可能性すらあります。
たとえば、過去に流出したメールアドレスと、後から流出した電話番号が結び付けば、攻撃者が対象者をより正確に特定できるようになる可能性があります。
企業から見れば、情報漏洩が発生した時点で「今、悪用されているか」だけを確認するのでは不十分です。数カ月後、あるいはそれ以上の時間が経過した後に、過去のデータが再び利用される可能性も考えておく必要があります。
6.「漏洩してから対応」ではなく「漏洩を早く知る」
ここまで見てくると、情報漏洩対策に必要なのは、攻撃を防ぐための対策だけではないことが分かります。
もちろん、脆弱性管理、多要素認証、EDR(端末での挙動検知)、アクセス制御、ログ監視、バックアップなど、侵入を防ぎ、侵入後の被害を抑える対策は欠かせません。しかし、どれだけ対策を強化しても、情報漏洩の可能性をゼロにすることは簡単ではありません。
そこで重要になるのが、「漏洩しないようにする」だけではなく、「漏洩した場合に早く知る」という考え方です。
たとえば、自社のメールアドレスや認証情報が外部で流通していることを早期に把握できれば、対象アカウントのパスワード変更やセッションの無効化、追加認証の確認など、次の対応につなげられます。
自社を装ったフィッシングやなりすましにつながる情報が確認されれば、従業員や顧客への注意喚起を早めることもできます。
つまり、情報漏洩対策では「被害が起きてから対応する」のではなく、「外部で何が起きているのかを把握する」ことが重要なのです。
7.ダークウェブ監視が担う「漏洩後」の役割
そこで企業にとって選択肢の一つになるのが、ダークウェブ監視です。
ダークウェブ監視は、ダークウェブをはじめとする一般の検索エンジンから把握しにくい領域で、自社に関連する情報が流通していないかを継続的に確認するための仕組みです。
ただし、ダークウェブ監視を導入すれば情報漏洩そのものを防げる、というわけではありません。その役割はむしろ「漏洩した後」にあります。
企業の情報が外部に流出していないか、従業員の認証情報が流通していないか、過去に漏洩した情報が再び登場していないか。こうした情報を継続的に確認し、必要な対応につなげることができます。
これは、社内のセキュリティ監視とは異なる視点です。EDRやSIEMなどが「自社の中で何が起きているか」を見るものだとすれば、ダークウェブ監視は「自社の外で何が起きているか」を確認するための手段の一つと考えることができます。
情報漏洩対策は「防ぐ」だけではなく「その後を見る」
最近の国内企業の情報漏洩事件では、単純に「システムへ侵入された」というだけではなく、顧客情報や従業員情報など、企業が保有するさまざまな情報が攻撃者によって取得される可能性があることが分かります。
こうした事案から企業が考えるべきなのは、「自社でも同じことが起きるかもしれない」ということだけではありません。
万が一、情報が漏洩した場合、その後に何が起きるのかまで考えておくことが重要です。
不正アクセスを防ぐ。侵入された場合は早期に検知する。被害を封じ込める。そして、もし情報が外部に流出してしまった場合には、その情報がその後どのように扱われているのかを確認する。
この一連の流れを考えることが、これからの情報漏洩対策では重要になります。
情報漏洩は、発生した瞬間が終点ではありません。むしろ、そこから新しいリスクが始まる可能性があります。
だからこそ、「何が漏れたのか」だけではなく、「漏れた情報がその後どうなっているのか」を確認する視点が必要です。
特にダークウェブなど、企業からは見えにくい場所で自社に関係する情報が流通していないかを継続的に確認することは、漏洩後のリスクを把握するうえで有効な手段の一つです。
「情報漏洩したら終わり」ではありません。
重要なのは、漏洩した可能性をできるだけ早く把握し、その後の情報の動きを追いながら、必要な対応につなげることです。
情報漏洩への備えを考える際には、「どうすれば漏洩を防げるか」だけでなく、「もし漏洩したら、どうやって早く気付くのか」という視点も加えてみてはいかがでしょうか。