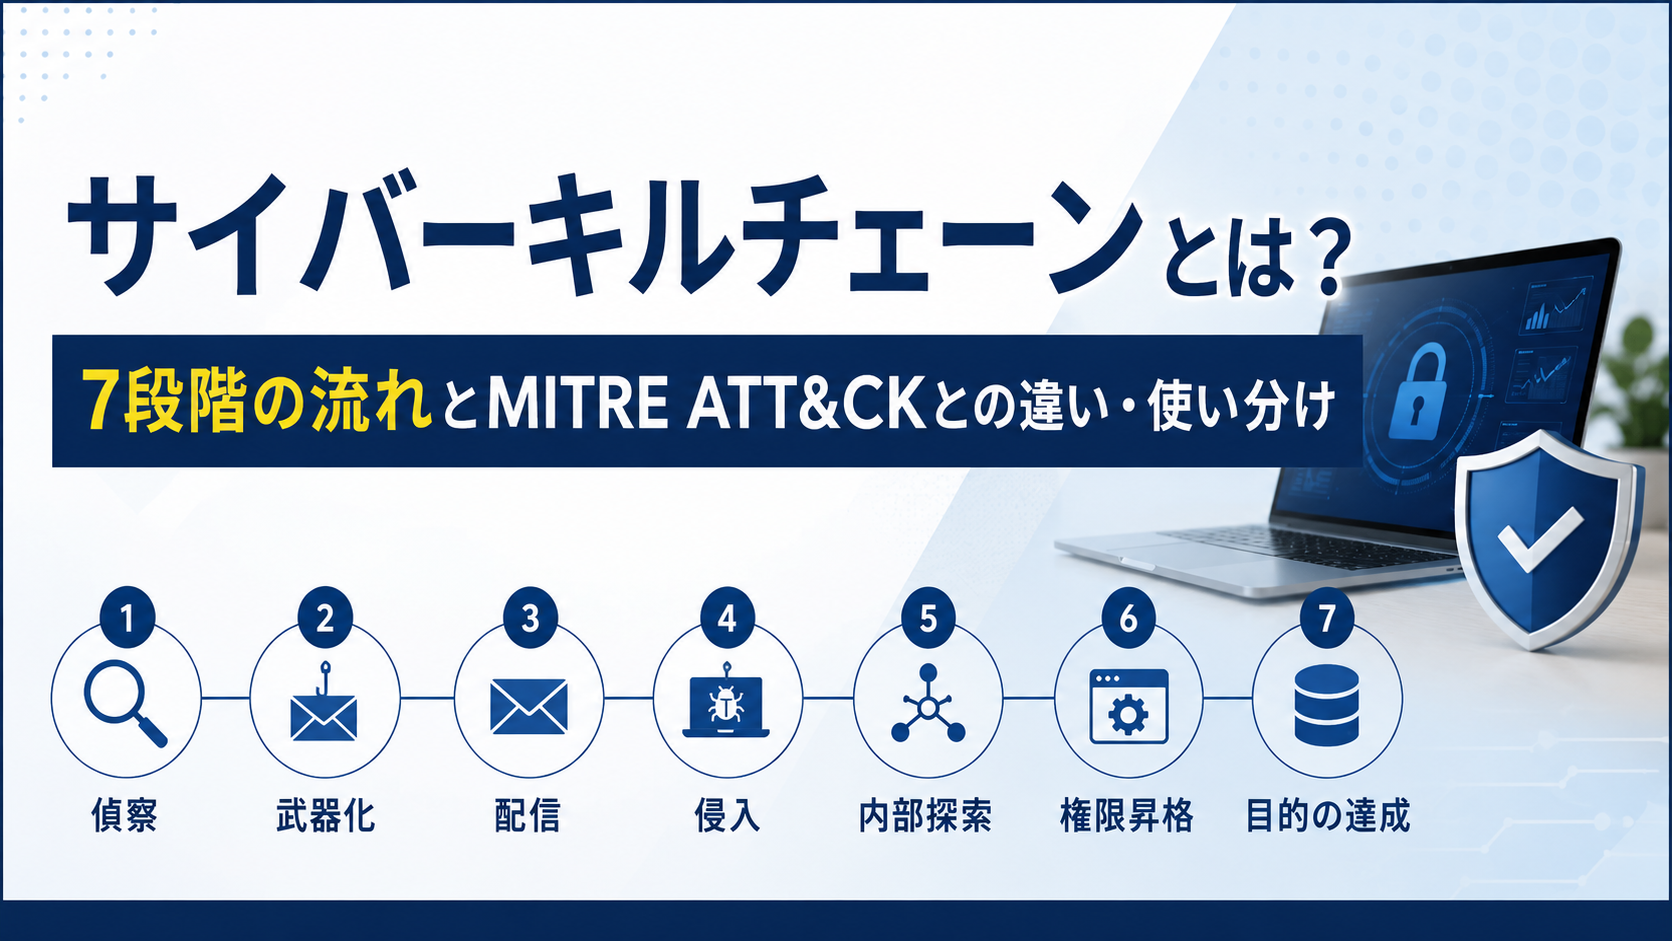
| サイバーキルチェーンとは? 7段階の流れとMITRE ATT&CKとの違い・使い分け | |
|---|---|
| 作成日時 26/10/08 (08:33) | View 45 |
警察庁が公表した令和6年におけるサイバー空間をめぐる脅威の情勢等についてによると、国内のランサムウェア被害は222件に上り、対価を要求する手口を確認できた被害134件のうち111件(82.8%)が、データを窃取したうえで公開をちらつかせる二重恐喝の手口でした。
暗号化する前にデータを持ち出しているということは、攻撃が単発の侵入で完結していないことを意味します。事前の調査から侵入、内部での活動、最終的な暗号化や情報の持ち出しまで、複数の段階を順に踏むプロセスとして進行しているわけです。
裏を返せば、この一連の流れのどこか一段階でも断ち切れれば、攻撃全体を止められます。この防御側の発想を体系化したのが、サイバーキルチェーンです。
ただし、この直線的なモデルは2011年の提唱から時代が進み、初期アクセスの外部調達や侵入後の横展開、多重恐喝といった現代の攻撃実態を捉えきれない限界も抱えています。
本記事では、7段階の流れと各段階の攻撃手法、MITRE ATT&CKとの違いと使い分け、モデルの欠点と現代の攻撃での補い方、そして入口から出口までの対策を一気に整理します。
サイバーキルチェーンとは、サイバー攻撃を偵察から目的実行までの7つの段階に分解し、各段階で攻撃を断ち切ることで被害を防ぐ考え方を体系化した攻撃モデルです。
攻撃者が標的を侵害するまでの一連の流れを鎖(チェーン)に見立て、防御側がどの段階で何を検知し、どこで断ち切れるかを整理するための枠組みとして使われます。
ここではまず、その起源と攻撃を段階で捉えることがなぜ有効なのかを解説します。
キルチェーンという言葉は、もともと軍事分野で敵を発見してから攻撃を完了するまでの一連の過程を段階に分けて捉える概念でした。これをサイバー攻撃に応用したのが、米防衛大手のロッキード・マーティンです。
同社は2011年、情報主導型の防御(Intelligence Driven Defense)という考え方の一部としてサイバーキルチェーン(Cyber Kill Chain)を提唱しました。提唱者はロッキード・マーティン、語源は軍事のキルチェーンにあると覚えておけば、由来をめぐる疑問はおおむね解消します。
このモデルは、標的型攻撃をはじめとする組織的なサイバー攻撃が、行き当たりばったりではなく明確な目的と手順を持って進むという観察にもとづいています。
日本国内でも、IPAが公開した標的型攻撃/新しいタイプの攻撃の実態と対策が、標的型攻撃を事前の調査から目的の遂行まで複数の段階を踏むプロセスとして分析し、侵入を前提に入口対策と出口対策を組み合わせる考え方を早くから示していました。
攻撃を段階で捉えて多層で防ぐという発想は、こうした資料を通じて実務の共通言語として定着しています。
攻撃を段階で捉える最大の目的は、防御側と攻撃側の非対称性にあります。
攻撃者は目的を達成するために7つの段階をすべて成功させなければなりませんが、防御側はそのうちのどこか一段階を断ち切るだけで攻撃全体を頓挫させられます。鎖は最も弱い輪で切れるという発想を、防御に持ち込んだものということが可能です。
この視点は、防御を漠然とした侵入対策から、段階ごとの検知と遮断へと具体化してくれます。攻撃者がどの段階で何をしようとするのかを理解すれば、自社のどこにセンサーや遮断ポイントを置けば効果的かが見えてくるでしょう。
攻撃者視点でプロセスを可視化することが、効果的な防御を設計するポイントになります。
サイバーキルチェーンでは、攻撃は偵察から目的の実行まで7つの段階を順に進めます。まず全体像を一枚の図として頭に入れておくと、後述するMITRE ATT&CKとの使い分けや対策の設計が理解しやすくなります。
各段階の攻撃手法を次の表に整理しました。
|
段階 |
名称(英語) |
攻撃者の主な動き |
|
1 |
偵察(Reconnaissance) |
標的の選定、公開情報やSNS、ダークウェブからの情報収集 |
|
2 |
武器化(Weaponization) |
収集情報をもとにマルウェアやエクスプロイトを準備 |
|
3 |
配送(Delivery) |
メール添付や不正URL、水飲み場型などで武器を届ける |
|
4 |
エクスプロイト(Exploitation) |
届いた武器を実行し、脆弱性を突いてコードを動作させる |
|
5 |
インストール(Installation) |
マルウェアやバックドアを設置し、持続的な足場を築く |
|
6 |
C&C(Command and Control) |
C&Cサーバと通信し、遠隔操作を確立する |
|
7 |
目的の実行(Actions on Objectives) |
情報窃取、暗号化、破壊など最終目的を達成する |
以下、各段階で攻撃者が実際に何をするのかを、脅威インテリジェンスの視点も交えて見ていきます。
偵察は、攻撃者が標的を定め、攻撃に使える情報を集める段階です。企業の公式サイトやSNS、プレスリリースから組織構造や取引先、従業員の氏名やメールアドレスを割り出し、攻撃の足がかりを探ります。
現代の偵察でとくに見過ごせないのが、ダークウェブとOSINT(公開情報の調査)の活用です。攻撃者は過去の漏洩事件で流出した認証情報や、インフォスティーラーマルウェアが窃取したIDとパスワードをダークウェブ上で入手し、そのまま侵入に使います。
自社の従業員の認証情報がどこまで流出しているかは、攻撃者と同じ目線で調べなければ気づけません。
武器化は、偵察で得た情報をもとに攻撃の道具を組み立てる段階です。攻撃者は標的の環境に合わせて、脆弱性を突くエクスプロイトコードや、不正な文書ファイルにマルウェアを埋め込む攻撃ツールを準備します。
この段階は攻撃者の手元で完結するため、防御側から直接観測することはほぼできません。だからこそ、後続の配送や実行の段階で確実に検知できる備えが重要になります。
配送は、準備した武器を標的に届ける段階です。最も多いのは標的型メールで、業務を装った添付ファイルや正規サイトに見せかけた不正URLへ誘導します。ほかにも、標的がよく訪れるサイトを改ざんして待ち受ける水飲み場型攻撃、USBメモリの物理的な持ち込みなどが使われます。
ここは防御側が最初に攻撃を捉えられる重要な接点です。メールフィルタリングや添付ファイルの無害化、URLの評価といった入口対策が、この段階で効いてきます。
エクスプロイトは、届いた武器が標的の環境で実行され、脆弱性を突いて攻撃コードが動き出す段階です。利用者が添付ファイルを開いたり、不正なリンクをクリックしたりした瞬間に、ソフトウェアの脆弱性を悪用して攻撃者のコードが実行されます。
未修正の脆弱性が残っていれば、この段階はほぼ自動的に成立します。逆に、パッチが適用されていれば、たとえ武器が届いても攻撃はここで止まります。脆弱性管理が入口対策の要になるのは、このためです。
インストールは、実行された攻撃コードがマルウェアやバックドアを設置し、標的の内部に持続的な足場を築く段階です。一度足場を確保すれば、攻撃者は端末が再起動しても接続を維持し、腰を据えて次の行動に移れます。
近年はこの段階で、正規のツールを悪用して痕跡を残さない手口が主流になっています。攻撃者はマルウェアのファイルをディスクに書き込まず、OSに標準搭載されたPowerShellなどを使ってメモリ上だけで活動し、従来型のウイルス対策やEDRでも検知を難しくします。
C&C(Command and Control)は、設置したマルウェアが外部のC&Cサーバと通信し、攻撃者が標的を遠隔操作できる状態を確立する段階です。
ここが確立されると、攻撃者は外部から指令を送り、追加のツールを送り込んだり、窃取したデータを持ち出したりできるようになります。
攻撃者はこの通信を検知されないよう、さまざまな手口で隠ぺいします。
たとえば、HTTPSで暗号化して正常な通信に紛れ込ませたり、正規のクラウドサービスやSNSを中継地点に使ったりして、通常業務のトラフィックと見分けがつきにくく工夫しています。
不審な外向き通信をいかに見つけるかが、この段階でのポイントです。
目的の実行は、攻撃者が最終目的を達成する段階です。機密情報の窃取、データの暗号化による業務停止、システムの破壊など、攻撃の狙いに応じた行動がここで実行されます。
現代では、この最終段階が大きく多様化しています。かつては暗号化して身代金を要求するだけでしたが、いまはデータを暗号化する前に外部へ持ち出し、身代金を払わなければ公開すると脅す二重恐喝が主流です。
冒頭で触れたとおり、令和6年に対価の要求が確認された国内被害の8割超が、この手口でした。バックアップがあっても情報の暴露は止められないため、被害の構造が根本から変わっています。
ここまでの7段階を、実在の攻撃に当てはめてみます。題材にするのは、Citrix社のNetScaler ADCとNetScaler Gatewayに存在した脆弱性CVE-2023-4966(通称Citrix Bleed)を突いた事例です。
航空機大手のボーイングが、子会社であるBoeing Distribution Inc.への侵入を調査する過程で観測した攻撃が中心的な題材になっており、報道でも実質的にボーイングの被害対応の記録だと解説されています。
7段階に当てはめると次のようになります。
|
段階 |
この攻撃での実際の動き |
|
偵察 |
標的組織がインターネットに公開しているNetScaler ADC/Gateway機器を探索する |
|
武器化 |
Citrix Bleed(CVE-2023-4966)を突くエクスプロイトを用意する |
|
配送 |
該当なし。標的型メールのような武器を届ける工程を経ず、インターネットに公開された機器の脆弱性が直接の侵入経路になる |
|
エクスプロイト |
Citrix Bleedを悪用し、機器のメモリから有効なセッショントークンを窃取する |
|
インストール |
盗んだトークンで正規セッションを乗っ取り、多要素認証を迂回して内部へ侵入。AnyDeskやSplashtopといった正規のリモート管理ツールを持ち込んで足場を築く |
|
C&C |
遠隔操作を確立し、内部ネットワークを探索する |
|
目的の実行 |
データを持ち出したうえで暗号化し、身代金の支払いと情報の暴露をちらつかせる二重恐喝を仕掛ける |
この分解で目を引くのは、前半の偵察から配送、エクスプロイトまでが、標的型メールを介した古典的な流れではなく、公開機器のたった一つの脆弱性へと圧縮されている点です。
さらに、Citrix Bleedはセッショントークンを盗んで正規の認証済みセッションを乗っ取る脆弱性のため、パスワードや多要素認証を突破するのではなく、そもそも迂回してしまいます。入口対策の前提が崩れる侵入経路です。
これは海外の事例ですが、国内でも構図は変わりません。
先に紹介した警察庁資料では、企業や組織のランサムウェア感染経路として、VPN機器からの侵入が半数以上を占めることが報告されています。メールの水際で止めるという前提だけでは、現在の主要な侵入経路には届かないということです。
さらにLockBitは、攻撃基盤を貸し出すRaaS(Ransomware as a Service)モデルで運営されており、実際の侵入は攻撃実行役のアフィリエイトが担います。侵入経路そのものが別の攻撃者から調達されることも珍しくなく、偵察から配送までを攻撃者が自前で行うとは限りません。
加えて、侵入からデータ暗号化までの間には、正規機能を悪用しながら内部を移動する長い活動が挟まります。こうした初期アクセスの外部調達や侵入後の横展開は、直線の7段階にはうまく収まりません。
これこそが、以降で扱うキルチェーンの弱みとそれを補う視点につながります。
キルチェーンを学ぶと出てくるのが、MITRE ATT&CKとの違いです。
両者はよく比較されますが、実際には競合するものではなく、役割が異なる補完関係にあります。片方を選んでもう片方を捨てるものではありません。ここでは、両者の役割の違いを整理したうえで、使い分け方と併用の仕方を解説します。
サイバーキルチェーンは、攻撃を7段階の直線プロセスで捉える戦略レベルの全体像を提供します。一方、MITRE ATT&CKは、実際の攻撃者が使う戦術(Tactics)や技術(Techniques)、手順(Procedures)、いわゆるTTPを、直線ではないマトリクスの形で網羅した、戦術レベルの詳細な知識ベースです。
両者の違いを次の表にまとめます。
|
観点 |
サイバーキルチェーン |
MITRE ATT&CK |
|
提唱元 |
ロッキード・マーティン(2011年) |
非営利のMITRE |
|
構造 |
7段階の直線プロセス |
非直線のマトリクス |
|
抽象度 |
戦略レベルの全体像 |
戦術レベルのTTP詳細 |
|
主な用途 |
攻撃の流れの把握と防御の設計 |
具体的な手口の分類と検知の作り込み |
|
段階数 |
7段階 |
十数の戦術と数百の技術 |
キルチェーンが攻撃の大きな流れを俯瞰するのに向くのに対し、ATT&CKは各段階で実際に何が行われるかを技術IDの粒度まで分解できる点に、決定的な違いがあります。
キルチェーンとATT&CKは併用するようにしましょう。
まずサイバーキルチェーンで攻撃の全体像と防御の重点を掴み、次に各段階で実際に使われる具体的な手口を、MITRE ATT&CKのテクニックIDで分解していきます。全体像を描く地図がキルチェーン、その地図上の各地点を細部まで写した拡大図がATT&CK、という関係です。
たとえば、インストールの段階で正規ツールの悪用が疑われるなら、ATT&CKのT1059(Command and Scripting Interpreter)などのテクニックに照らして、具体的にどのコマンドやプロセスを監視すべきかを分析できます。
キルチェーンで守るべき局面の当たりをつけ、ATT&CKで検知ルールやハンティングの中身を作り込む、という流れが効率的です。
サイバーキルチェーンは有用な枠組みですが、2011年に提唱されたモデルで、その後に一般化した攻撃手法には対応しきれない穴があります。LockBitの事例が示したのも、この直線モデルの限界でした。
欠点を正しく理解し、現代の攻撃実態でどう補うかを押さえておくことが、モデルを実戦で使いこなす条件です。まず直線モデルの限界を整理し、次にその穴を具体的な攻撃技術でどう埋めていくのかを見ていきましょう。
第一の限界は、攻撃が偵察から順に一方通行で進むことを前提としている点です。しかし現実の攻撃は、必ずしも段階どおりには進みません。ある段階を飛ばしたり、内部で複数の段階を行き来したりする動きを、直線モデルはうまく表現できません。
第二に、キルチェーンは外部から内部へ侵入してくる攻撃を想定した境界防御の発想が強く、内部の正規利用者による不正や退職者アカウントの悪用といった内部脅威を捉えにくい傾向があります。
第三に、業務がクラウドやSaaSに広がった現在、そもそも守るべき境界が曖昧になり、社内と社外という前提自体が崩れているのです。
こうしたデメリットは、キルチェーンが捉えきれない現代の攻撃実態を具体的な攻撃技術の知識で補うことで埋められます。ここで有効となるのが、StealthMoleのような脅威インテリジェンスです。
第一に、偵察から配送までの前半を、攻撃者が自前で行わず外注する動きです。
初期アクセスを専門に売買するアクセスブローカー(Initial Access Broker)から侵入経路を買えば、攻撃者は前半の段階を丸ごと省略できます。LockBitのようなRaaSでこの分業が加速しており、誰が偵察を行ったのか分からないまま侵入だけが起きる状況が生まれています。
第二に、インストールから目的実行までの間で起こる横展開です。攻撃者は侵入した1台から内部を移動しながら本命を探しますが、この動きは直線の7段階のどこにも現れません。
第三に、目的実行の多様化です。単純な暗号化から、データを盗んで公開すると脅す二重恐喝へと最終段階が進化し、バックアップによる復旧という従来の備えだけでは被害を止められなくなりました。
直線モデルの限界を補うために、発展形のモデルも提唱されています。
代表例が、Paul Pols氏が提唱した統一キルチェーン(Unified Kill Chain)です。これは従来のキルチェーンとMITRE ATT&CKを融合し、攻撃を18の段階に細分化することで、外部からの侵入だけでなく、内部での横展開や目的達成までを一続きに表現できるようにしたものです。
キルチェーンの全体像の分かりやすさと、ATT&CKの網羅性を組み合わせようという発想は、本記事が示してきた併用の考え方と同じ方向を向いています。まずは基本の7段階を軸に据え、必要に応じてこうした発展モデルやATT&CKで解像度を上げていくのが現実的でしょう。
サイバーキルチェーンが示すポイントは、どこか一段階でも断ち切れば攻撃は止まるという多層防御の思想です。ただし、7段階すべてに個別の対策を並べると運用が煩雑になります。実際には、対策を入口、内部、出口の3つの局面に束ねて整理すると、抜け漏れなく設計できます。
攻撃の前半を防ぐ入口、侵入後を検知する内部、情報の持ち出しを防ぐ出口という順に見たうえで、最後に自社内の対策だけでは届かない偵察段階への打ち手を加えます。
ここでは、入口、内部、出口対策を紹介します。
入口対策は、偵察から配送、エクスプロイトまでの攻撃の前半を、そもそも成立させないための備えです。
配送段階を狙う攻撃メール対策として、メールフィルタリングや添付ファイルの無害化を導入します。エクスプロイト段階を封じるには、OSやソフトウェアの脆弱性管理とパッチ適用を徹底します。
前の項で見たとおり、インターネットに公開した機器の脆弱性やVPN機器が主要な侵入口になっている以上、外部公開資産のパッチ適用はとりわけ優先度が高い対策です。
認証突破も主要な侵入経路です。
攻撃者が窃取した認証情報を使い回すパスワードスプレー攻撃のような手口には、パスワードだけに頼らない多要素認証が有効です。ただし、SMSやワンタイムコードを使う多要素認証はフィッシングで突破される事例が増えており、より確実なのはフィッシング耐性を持つ多要素認証です。
従業員が不審なメールを見抜けるようにするセキュリティ教育も、入口の守りを支えます。
内部対策は、侵入を防ぎきれなかった場合に、インストールから目的実行までの攻撃の後半を検知して食い止めるための備えです。ここでは、侵入されることを前提に構えを取ることが重要になります。
EDR(エンドポイント検知応答)で端末上の不審な挙動を捉え、ログ監視で異常な操作を可視化し、ネットワークを分割して被害が横に広がらないようにします。
とくにキルチェーンの直線モデルが捉えきれないのが、侵入後の横展開です。攻撃者は最初に侵害した1台を足がかりに、認証情報を盗みながら隣のサーバへ次々と移動し、本命のシステムへ迫ります。
この動きはラテラルムーブメント(横展開)と呼ばれ、7段階の枠には収まりきりません。
出口対策は、目的実行の段階で機密情報が外部へ流出するのを防ぐための最後の砦です。
プロキシで外向き通信を制御し、DLP(データ損失防止)で機密データの持ち出しを検知して遮断し、通信の監視で不審な外部送信を捉えます。C&C通信やデータの持ち出しは、この局面で断ち切ることを狙います。
万が一、インシデントが発生した場合に備え、迅速に状況を共有し対応できる体制を平時から整えておくことも、被害を最小化するうえで欠かせません。
入口、内部、出口の3局面は、いずれも自社の内側に置く打ち手です。
しかし、攻撃の最上流である偵察段階は攻撃者が自社の外側で進めるため、これらの対策では手が届きません。自社の認証情報や組織情報が、ダークウェブでいつ、どれだけ収集され取引されているかは、社内のログをいくら見ても分かりません。
ここで効いてくるのが、攻撃者と同じ場所を外側から監視する打ち手です。
流出した従業員の認証情報、リークサイトへの自社データの掲載、初期アクセスとして売りに出された自社への侵入経路といった兆候を、ダークウェブ監視と脅威インテリジェンスで早期に掴めば、攻撃が配送や侵入の段階に進む前に手を打てます。
偵察段階への数少ない有効な一手が、この外側からの可視化です。StealthMoleのダークウェブインテリジェンスは、こうした自社の認証情報の流出や初期アクセスの売買、リークサイトへの情報掲載を可視化し、キルチェーンの最上流で攻撃の芽を摘む備えを支えます。
サイバーキルチェーンは、攻撃を偵察から目的実行までの7段階で捉え、どこか一段階でも断ち切れば攻撃全体を止められるという、多層防御の指針を与えてくれます。
一方で、2011年に生まれた直線モデルには、LockBitの事例のように侵入口を外部から買う動きや内部を横移動しながら本命へ迫る攻撃、暗号化に暴露を重ねる二重恐喝への多様化といった、現代の脅威に対する穴が残ります。
まずはキルチェーンで攻撃の全体像と防御の重点を掴み、各段階の具体的な手口はMITRE ATT&CKのテクニックIDで分解しましょう。
そのうえで、アクセスブローカーによる初期アクセスの売買や横展開といった、直線モデルが取りこぼす穴を意識して、入口、内部、出口の多層で備えます。
そして、これら自社内の対策では届かない偵察段階の兆候は、ダークウェブの監視で外側から掴み、攻撃が本格化する前に手を打ちましょう。
旧来の枠組みを現代の脅威インテリジェンスで補うことで、攻撃の鎖を断てる体制が実現します。