| 防ぎきれないDDoS攻撃 ~中小企業は攻撃への加担にも注意を~ | |
|---|---|
| 作成日時 26/09/29 (08:27) | View 219 |
DDoS攻撃がなくならない理由は?
DDoS(分散型サービス妨害攻撃)は、古典的とも言えるサイバー攻撃です。1990年代にはサーバーやネットワークに大量のデータを流して動作を妨害するDoS攻撃(Denial of Service)が問題になり、1990年代の後半頃には複数の機器から攻撃を仕掛けるDDoS(Distributed Denial of Service)が登場しました。
四半世紀以上がたったいまも、この攻撃は鎮静化していません。2024年末から2025年にかけて国内のメガバンクや航空会社など、インフラ産業が攻撃を受けました。2026年もバス会社や法人向けレンタルサーバー、Webメールサービスなどで被害が発生しています。IPA(情報処理推進機構)が発表している「情報セキュリティ 10大脅威」でも、2025年に5年ぶりに復活し2026年版でも9位にランクインしています。
中小企業にとっても、DDoSは無縁ではありません。今回はこの攻撃が勢いを増してきた背景と防ぎきれない理由、そして中小企業が選択できる行動について考えてみましょう。
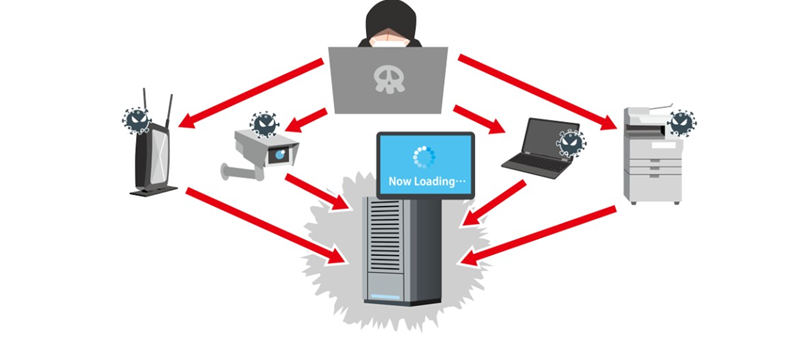
ガードがあまい通信機器やIoTデバイスを操って標的を攻撃するDDoS
出典:「情報セキュリティ 10大脅威 2026」 IPA(情報処理推進機構)
目的と黒幕が見えない
DDoS対策が難しい理由として、まず目的が絞りきれない点があります。
政治的・社会的な主張をするハクティビストによる行動から、競合他社に対する妨害、攻撃側のツールの実験、愉快犯的な犯行、最近は小規模の攻撃を仕掛け、停止と引き換えに身代金を要求する“ランサムDDoS”も仕掛けられています。犯行声明や身代金要求が出る事件は別として、終息まで目的が不明だったケースも少なくありません。
DDoS攻撃の根絶が難しいもう一つの理由は、その手口が多様な点です。
「DDoS攻撃は、分散した複数の送信元から通信やリクエストを集中させ、標的のサーバーやネットワーク、Webサービスなどの正常な動作を妨害する手法。攻撃には乗っ取ったコンピュータや通信機器などで構成する「『ボットネット』がよく使われる」
DDoS攻撃のアウトラインは上記のように表現できますが、“標的”や“動作を妨害する”方法には多様な形がある現実が対策を難しくしています。
インターネット通信の「仕様」を悪用
DDoS攻撃の典型的な手口をいくつか見ておきましょう。
1つはボットネットから一斉にデータを送りつけ、標的サーバーの動作を妨害する方法です。これはサーバーの構成機器やネットワーク帯域などインフラに向けた攻撃ですが、上位層のプロトコル(通信方式)を狙う手口も頻発しています。例えば「SYNフラッド(SYN Flood)」。サーバーに送る接続開始要求(SYNパケット)の仕組みを悪用し、偽装した送信元からの要求を大量に送りつけて、サーバー側の“待ち状態”を多くして動作を妨害するものです。
もう一つ、以前から多発している攻撃は「DNSリフレクション/DNSアンプ」。こちらはIPアドレスとドメイン名の変換を受け持つDNSの仕組みを悪用します。リフレクション(反射)は第三者が利用できるDNSサーバーに送信元を偽装したリクエストを送り、応答を標的のサーバーに集中させます。アンプ(増幅)は、応答パケットのサイズがなるべく大きくなるように細工する手口です。
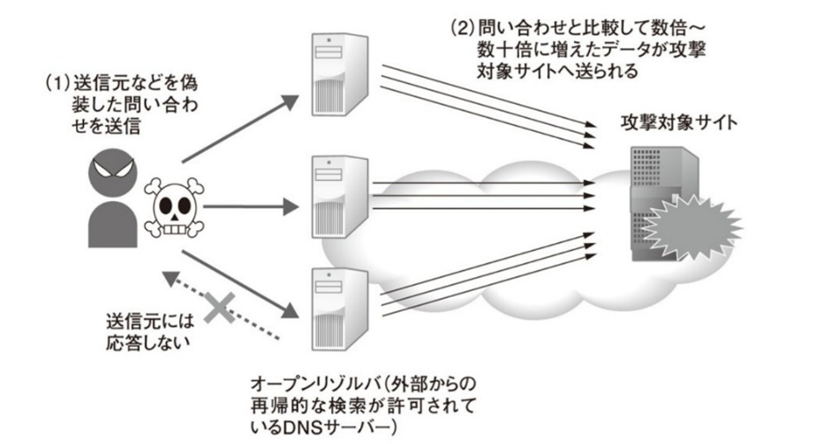
DNSリフレクションの仕組み。第三者が利用できるDNSサーバーを悪用する
出典:Webサイト「最新サイバー攻撃に備える」 日経XTECH
この他にも、Webサイトの表示を更新するF5キーを連打するようなイメージで、自動的に大量のリクエストを送りつける通称「F5連打」、Webブラウザからコンテンツを取得する際に使う命令を大量に送り、サーバーの資源を枯渇させる「HTTP GETフラッド(HTTP GET Flood)」などもよく知られています。
“DDoS=ボットネットから大量データ”という印象は強いのですが、最近の攻撃はここに収まりません。例えば、HTTP GETフラッドなどは、何百や何千台ものボットを使わなくとも、より少ないリソースで標的の資源を圧迫します。またF5連打やHTTP GETフラッドのような攻撃は、正規の通信との見分けが難しいという難題もあります。
攻撃側の体制整備と企業側の盲点
DDoS攻撃が減らない理由として、攻撃側の体制整備も軽視できません。
“攻撃代行サービス”がダークウェブだけでなく、SNSで堂々と宣伝・販売される実態もあります(「合法的な負荷テストツール」などと偽装するケースが多い)。国内でも2024年に月額10ドル程度を支払い、出版社を攻撃した依頼者が検挙された事件がありました。専門知識がない者でも、反感を持った企業などに攻撃を仕掛ける体制ができているのです。
企業側の安全対策にも課題があります。一定の対策を講じている企業でも100%のブロックは難しいのですが、現実は“DDoS対策は未着手”という企業の方が多いようです。通信ネットワークの構築・運用を担う国内の大手企業が2025年に実施したアンケート結果によると、調査対象の61%が「未対策」という結果が出ています(有効回答218件)。主な理由として以下が挙がっています。
・コストがかけられない
・知見を持つ人材がいない
・経営層が脅威と捉えていない
・狙われる理由がない
・根拠はないが「自社は攻撃を受けないだろう」という考えがある
・中小企業は大丈夫だろうという安易な考えもある
中小企業が狙われる理由は?
人と予算は中小企業の共通課題としても、この種のアンケートでは、“狙われる理由はない”“うちは攻撃を受けない”といった声が挙がる点は気になります。サイバー攻撃の多くは、企業の規模や知名度だけでなく、事業内容や所属する企業グループ、攻撃に対する防御力も標的を定めるときの基準にしているからです。
DDoSがニュースになるのは、“30Tbpsを超える過去最大級の攻撃”“巨大IT企業を連続攻撃”といった規模が前提になる話が多いのですが、前述のアンケートを実施した通信事業者の調査によると、“国内で観測される攻撃の8~9割は、1Gbpsにも満たない比較的小規模のもの”とされています。1Gbps以下は通信事業者にとって小規模でも一般企業には打撃になることが多いため、規模に対する判断は難しいところですが、メディアが扱わない規模のDDoS攻撃が頻出している事実は、すべての企業が留意しなければなりません。
攻撃に加担するリスク
“うちは自前のサーバーがない”“サイトは公開していない”という事業者も、DDoSと無縁ではありません。取引先や関係会社、システム運用の委託先などとのやり取りでネットワークを使う環境があれば、通信機器やIoTデバイスがマルウェアに感染し、ボットネットに組み込まれるリスクがあるからです。攻撃に加担してしまう事態になりかねません。
特にテレワークなどで使うVPN機器、監視カメラなどのIoTデバイス、ネットワークにつながる工場設備などは要注意です。ソフトウエアを更新する頻度が少なく、モニターで常時監視できる状態にない機器も多いため、マルウェアに感染しても気づきにくいという弱点があるからです。
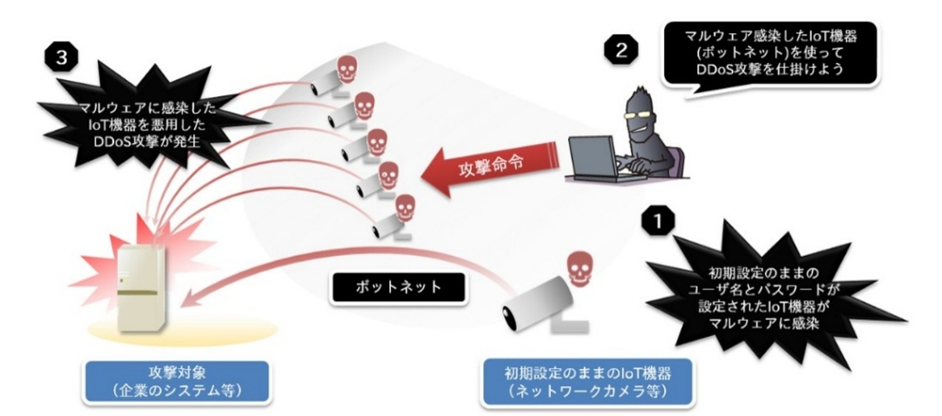
IoTデバイスへ攻撃を仕掛けるボットネットのイメージ
出典:IPA(情報処理推進機構)
大手メーカーがDDoS攻撃を受けて数週間業務が停止したとします。解析の結果、サプライチェーンを構成する中小企業の工場設備がボットネットに組み込まれていたとすれば、早急の対応はもちろんのこと、取引先から原因と対策について説明を求められ、サプライチェーン全体に注意喚起が発せられるなど、影響が広がる可能性もあるでしょう。
中小企業の現実的な対応は?
DDoS攻撃に対する一般的な防御策から見ていきましょう。
この攻撃で特に多いのが“物量攻撃”。ボットネットを使って、サーバーの資源やネットワーク帯域を消費させる手口で、有効な対策の1つにCDNがあります。CDN(Contents Delivery Network)はもともと、サーバーの負荷を軽減してユーザーのパフォーマンスを上げるサービスですが、DDoS防止機能を備えたCDNを使うことでDDoSの負荷も分散できます。CDN事業者の多くはDDoS対策を提供し、ISP(インターネット接続事業者)なども付帯機能として用意していますので、お使いのサービスを確認してください。
SYN Floodなど特定のプロトコルを狙う攻撃に対しては、「SYN Cookie」の識別などの防御機能を持つファイアウォール、特定サーバーへの処理の集中を分散・制御する多機能型ロードバランサ、DNSリフレクション/アンプのような攻撃に対しては、ISPによる攻撃パケットのフィルタリング、セキュリティ企業のDDoS防御サービスなどが使われています。
もう一つ有効な対策は、Webアプリケーションへの攻撃を止めるWAF(Web Application Firewall)。通常のファイアウォールだけでは防ぎきれない攻撃、前述したHTTP GET Floodのようなアプリケーションに負荷をかける手口や、Webサイトの脆弱性を突く不正アクセスなどを、設定したルールに基づいて制御します。
多層防御を補強する脅威インテリジェンス
ファイアウォールによる通信の制御、異常なトラフィックの検知、ネットワーク機器やIoTデバイスの適切な管理、Webアプリケーションに対するWAFなどは、いずれもDDoS攻撃の対策として有効です。言い換えると、現在のDDoS攻撃に対しては単一の防御策では不十分で、多層的な防御が欠かせないことになります。
基本的な対策の1つに挙げたCDNは自社だけでできる対応ではなく、CDNやクラウドの事業者など、上流のネットワーク側でデータの流れを制御する必要があります。Webアプリケーションを狙う攻撃をブロックするWAFの運用も、新手の手法や脆弱性情報を考慮し、継続的な点検・監視を続けるノウハウが欠かせません。
中小企業も多層的な防御ができればベターですが、マンパワーと予算が限られる環境では、現実的な行動として、重点的に守るポイントを決めることです。例えば、サプライチェーンの一角として受発注のデータを扱うサーバー、営業所などで使うVPN機器、ネットワークにつながる工場の制御装置など、止められないシステム、攻撃に加担させてはならない機器を決め、ツールの導入や定期的な脆弱性管理の強化などを実施してください。
行動を起こし、それを日常化する上では情報の入手も欠かせません。攻撃インフラの動向、ボットネットの標的になりやすいデバイスの種別、標的とされた企業グループなど、行動を支援するインテリジェンスを継続的に入手することです。DDoS攻撃の100%阻止は難しいとしても、行動の指針を得ることで被害を最小化するアプローチも検討してはいかがでしょうか。