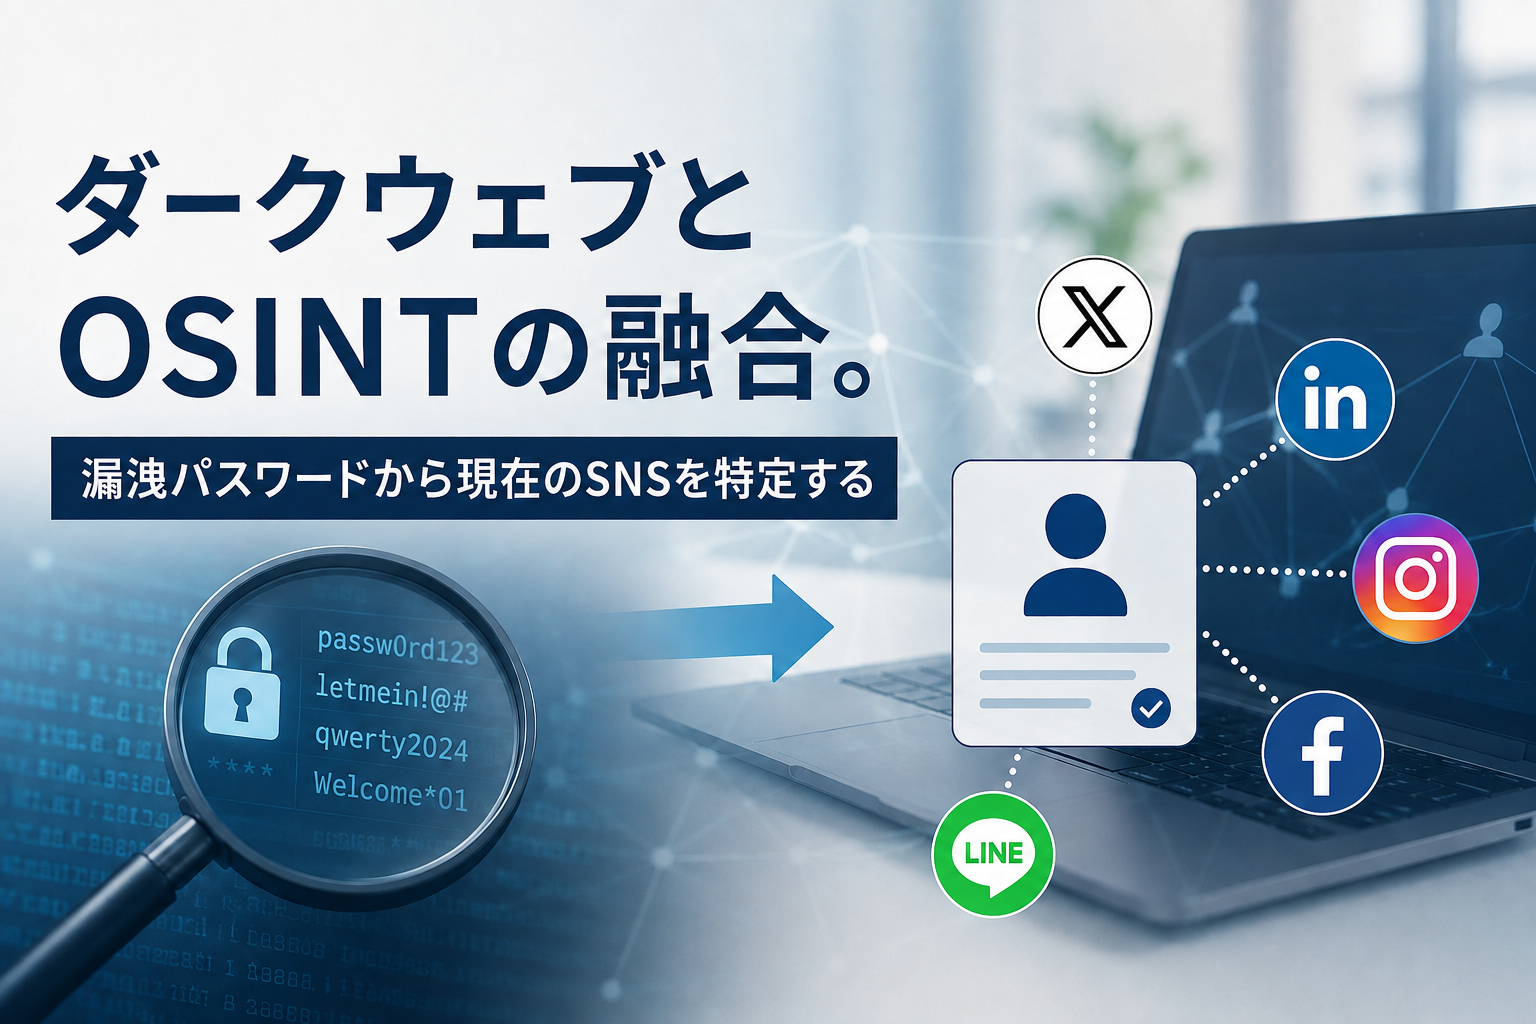
| ダークウェブとOSINTの融合。漏洩パスワードから現在のSNSを特定する | |
|---|---|
| 作成日時 26/09/15 (09:51) | View 22 |
「パスワードは変更したから大丈夫」が通用しない時代
情報漏洩が報じられるたびに、「漏洩したパスワードはすでに変更済みだから問題ない」と考える人は少なくありません。確かに、認証情報を速やかに変更していれば、そのサービスへの直接的な不正ログインのリスクは大きく下がります。
しかし、現在の攻撃者の目的はログインだけではありません。
近年は、ダークウェブで流通する漏洩情報とOSINT(Open Source Intelligence:公開情報分析)を組み合わせ、個人や企業に関する情報を立体的に把握する手法が一般化しています。過去に流出したメールアドレスやパスワードは、単なる「認証情報」ではなく、「攻撃者の調査の起点」として利用されているのです。
一見すると価値のない古い情報でも、現在公開されているSNSや企業情報と結び付けることで、新たなサイバー攻撃の足掛かりになります。攻撃者は一つの漏洩情報だけを見ているわけではありません。過去から現在まで点在する情報を丁寧につなぎ合わせ、ターゲットの人物像や企業構造を浮かび上がらせていきます。
「ダークウェブ」と「OSINT」。この二つが組み合わさることで、企業が想定している以上に多くの情報が晒されてしまう時代になっているのです。
1. 漏洩データは「過去の情報」では終わらない
ダークウェブには、世界中で発生した情報漏洩事件のデータが日々蓄積されています。
企業の基幹システムだけでなく、ECサイト、会員制Webサービス、SNS、技術フォーラムなど、あらゆる場所から流出した認証情報が売買され、何年も保管され続けています。
こうしたデータの価値は、時間が経ったからといって失われるわけではありません。
それぞれ単独では断片的な情報に過ぎませんが、複数の漏洩データを重ね合わせることで、一人の人物に関する情報がパズルのように組み上がっていきます。
以前はこのような名寄せ作業に多くの時間と手間が必要でした。しかし現在は、自動照合ツールや検索ツールの発達により、複数の漏洩データを横断して関連性を見つける作業が劇的に効率化されています。
攻撃者にとって重要なのは「新しい情報かどうか」ではありません。「別々の場所に存在する情報同士を結び付けられるかどうか」なのです。
2. パスワードは「人物像」を推測するヒントになる
漏洩したパスワードは、不正ログインのためだけに利用されるわけではありません。パスワードの文字列そのものが、その人物の思考や生活を知るための強力な手掛かりになります。
人間は覚えやすさを優先するため、以下のような「身近な言葉」を組み合わせてパスワードを作成しがちです。
・趣味に関する単語、好きなスポーツチーム
・ペットの名前、家族の名前、誕生日・西暦
・自動車のナンバー、勤務先や出身校
攻撃者は、こうした文字列からターゲットの人物像を分析します。
「毎年末尾の数字だけを変えている」「家族の名前を使う傾向がある」「特定の記号を好む」といったパターンが見えてくると、ほかのサービスで現在使われている最新の認証情報を高精度で推測できるようになります。
さらに、その特徴はOSINTによる調査にも応用されます。
SNSのユーザー名やプロフィール、公開投稿の中に同じ単語が含まれていれば、アカウントの特定率は一気に跳ね上がります。一つひとつは偶然に見えても、複数の情報が一致することで、攻撃者の「確信」へと変わっていくのです。
3. 暗号化された「ハッシュ値」も調査対象になる
「パスワードはハッシュ化されて保存されているから安心」という見方もあります。
確かに、適切なアルゴリズムとソルト(Salt)を用いて管理されたハッシュ値は堅牢であり、簡単に元の文字列へ復元することはできません。
しかし、実際の漏洩事例では状況が異なります。
古いシステムでは脆弱なハッシュアルゴリズムが使われていたり、ソルトが未設定だったりするケースが後を絶ちません。その結果、すでに多くのハッシュが解読され、「平文パスワードのデータベース」としてダークウェブ上で流通しています。
攻撃者は、これらのデータベースを活用して「同じメールアドレスが過去にどのようなパスワードを設定していたか」の履歴を整理します。
パスワード履歴から見抜かれる「変更ルール」
・「年度の数字だけを更新する(例: 2024→2025)」
・「末尾に記号を一つ追加する」
・「特定の単語の語尾だけを変える」
ハッシュ値そのものを狙うのではなく、「そこから解読された履歴」からユーザーの癖や変更ルールを分析し、現在のパスワードを予測する――これが現代の攻撃者のアプローチです。
4. OSINTとの組み合わせで「現在のSNS」が特定される
漏洩データからメールアドレスやニックネームが得られると、攻撃者は次にOSINT(公開情報調査)を開始します。対象はGoogle検索だけではありません。
・SNS・メディア: X(旧Twitter)、Facebook、Instagram、LinkedIn
・技術・ビジネスプラットフォーム: GitHub、Qiita、Wantedly、note
・その他: 業界イベントの登壇資料、プレスリリース、企業の社員紹介
利用者はサービスごとにアカウント名を変えているつもりでも、完全には変えきれておらず、一部の文字列や使い回しのアイコン画像、プロフィール文の表現から足がつきます。
|
照合される主な公開情報 |
紐付けに使われる要素 |
|
プロフィール画像 |
他SNSでの同一画像の使い回し(画像検索) |
|
自己紹介・文章の癖 |
独特の言い回し、専門用語、絵文字の傾向 |
|
行動パターン |
投稿の時間帯、頻繁に訪れる地域、趣味 |
現在では、これらの照合作業もAIや自動調査ツールによって高速化されています。その結果、「数年前に流出した古いメールアドレス」から「現在アクティブな個人SNSや勤務先」へ易々とたどり着かれてしまうのです。
退職した会社の情報すら「入口」になる
流出したメールアドレスが「前職のもの」であったとしても安心はできません。
転職報告のSNS投稿やLinkedInの経歴をたどれば、現在の勤務先はすぐに判明します。企業側が「過去のデータだから自社には関係ない」と放置している情報こそが、現在の自社を狙うサイバー攻撃の入口になっているのです。
5. 「クロスターゲット調査」が組織を追い詰める
攻撃者の狙いは、特定の一人にとどまりません。一人の従業員から得た情報を起点に、周囲の人間関係や組織全体へ調査を広げていく手法を「クロスターゲット調査」と呼びます。
攻撃が組み立てられるプロセス
1. 起点の特定: 漏洩アドレスから特定の社員(例: 営業部員)を特定
2. 組織情報の補完: 企業の採用ページやプレスリリースから、所属部署や関わっているプロジェクト(〇〇社との共同開発など)を把握
3. 人間関係の特定: SNSの相互フォロー、イベントでの共同登壇者、ブログで紹介されている同僚・取引先を特定
4. 極めて自然な標的型メールの作成: 実在のプロジェクトや同僚の名前を出した「本物と見分けがつかないフィッシングメール」を送付
標的型メール攻撃が「いかにも本物らしく」感じられる背景には、このような緻密な事前調査が存在します。攻撃者は無差別に撃ち込んでいるのではなく、相手の仕事内容と人間関係を完璧に把握した上で接触してきているのです。
6. SNSは情報漏洩ではなく「情報補完」の場になっている
企業でSNSの利用ガイドラインを設けていても、日常の何気ない投稿が攻撃者に「最後のピース」を与えてしまうことがあります。
・「今日から新しい職場です!」
・「今週は展示会のブースに立っています。」
・「〇〇プロジェクトが無事にリリースされました!」
これらの投稿自体に機密情報は含まれていません。しかし、「過去の漏洩データ」と「現在の公開SNS」が結びつくことで、攻撃者の中で情報が完璧に補完されます。
本人に情報漏洩の自覚がなくても、結果として攻撃者の手元にあるデータを完成させる手助けをしてしまっているのです。現代の企業セキュリティにおいては、機密ファイルの保護だけでなく、「公開情報の管理」も極めて重要な防衛策となります。
7. 狙われるのは役員だけではない
「標的型攻撃=経営陣やIT部門が狙われる」というのは過去の思い込みです。
最近では、営業、採用、広報など「社外とのやり取りが多い部署」の一般社員がターゲットになるケースが急増しています。
理由は明確で、「公開されている情報が多く、自然な接点を作りやすいから」です。
・採用担当者へ: 応募者を装ったウイルス付きファイルの送付
・営業担当者へ: 取引先や新規顧客を装った問い合わせメール
・広報担当者へ: メディアの取材依頼を装ったリンクの送付
過去の漏洩履歴やSNSでの活動状況が把握されていると、これらの偽メールの精度は劇的に跳ね上がります。受信者が違和感を覚えないことこそが、攻撃の成功率を上げる最大の要因です。
8. 企業が見直すべき「公開情報の棚卸し」と「早期検知」
このリスクに対抗するために、企業はどのような対策を取るべきでしょうか。
① 公開情報の定期的な「棚卸し」
ダークウェブ対策は、漏洩後のパスワード変更だけでは不十分です。「自社の公開情報がどう攻撃者に利用されるか」という視点での点検(OSINT対策)が必要です。
・自社Webサイトに不用意な組織図や直通メールアドレスが掲載されていないか
・採用ページに、使用しているシステムや内部環境を詳しく書き過ぎていないか
・社員の技術ブログやSNSで、業務内容や関係性がオープンになりすぎていないか
情報をすべて非公開にする必要はありません。「攻撃者目線で見たときに、どの情報が組み合わせに使われるか」を把握・管理することが本質です。
② ダークウェブ監視による「早期発見」
取引先の情報漏洩やサードパーティからの流出など、自社では防ぎきれない漏洩は必ず発生します。だからこそ、「漏洩した事実をいかに早く知るか」が運命を分けます。
ダークウェブ監視サービスを導入することで、自社ドメインのアカウントや従業員の認証情報が売買されたタイミングで即座に検知が可能になります。
早い段階で漏洩を把握できれば、単なるパスワード変更にとどまらず、該当社員への注意喚起、不審なメールの警戒強化、認証強化(多要素認証の強制など)といった先手を打つことができます。
まとめ:漏洩情報と公開情報を「一体」で管理する時代へ
ダークウェブに流出した認証情報は、もはや「単なる不正ログインの道具」ではありません。OSINTと組み合わされることで、現在のSNS、勤務先、人間関係、業務内容までを暴くための「キーパーツ」として悪用されます。
セキュリティ対策の前提を「漏洩を防ぐ」から「一部の情報はすでに漏れているかもしれない」へとシフトさせる必要があります。
1.ダークウェブ監視で、漏洩の事実をいち早く検知する
2.OSINTの視点から自社の公開情報を点検し、攻撃者の材料を減らす
この2つを組み合わせ、攻撃者と同じ視点で自社のリスクを把握・コントロールすることこそが、これからの時代に企業へ求められる情報セキュリティ対策の最適解です。