| 画像検索の裏技。オフィスビルからの風景で「階数」と「デスク」を特定 | |
|---|---|
| 作成日時 26/10/13 (08:43) | View 157 |
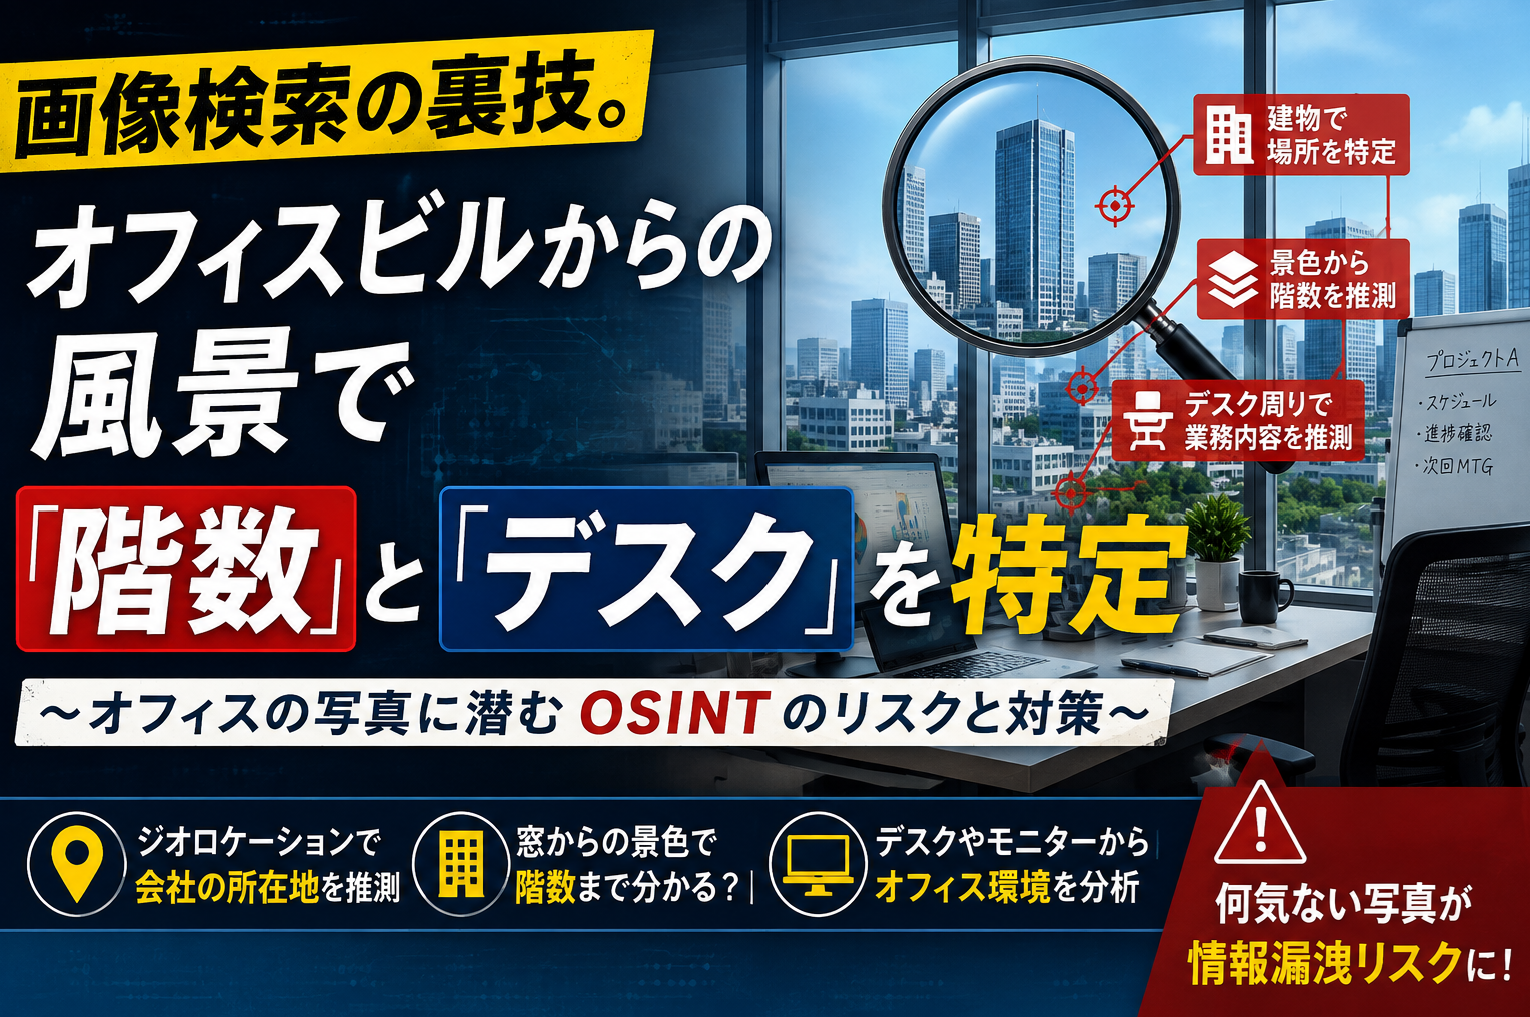
~オフィスの写真に潜むOSINTのリスクと対策~
企業の情報漏洩対策というと、ファイアウォールやEDR、認証強化といったデジタル領域の対策を思い浮かべる人が多いかもしれません。しかし、攻撃者が手掛かりにする情報は、必ずしもシステムの内部にあるとは限りません。
企業や社員が公開している写真、SNSへの投稿、採用ページの画像、イベントレポートなど、インターネット上には企業活動に関するさまざまな情報が公開されています。その中には、何気なく撮影した「オフィスからの風景」が含まれることもあります。
一枚の写真から会社の所在地を推測し、周囲の建物や道路、鉄道などを照合して撮影場所を絞り込む。さらに、窓から見える景色や建物の位置関係から、おおよその階数を推定する。写真に写り込んだデスクやモニター、ホワイトボードなどから、オフィス内部の配置や業務内容まで推測される可能性もあります。
こうした情報を組み合わせて場所や状況を特定する技術は、ジオロケーション(位置特定)やOSINT(Open Source Intelligence)の一部として扱われています。
重要なのは、個々の情報が危険なのではなく、「公開されている情報を組み合わせることで、想像以上に具体的な情報が導き出される」という点です。
「ただの風景写真」がセキュリティ情報になる
SNSを見ていると、「今日から新しいオフィスです」「窓からの景色がきれい」といったコメントとともに、職場から撮影した写真が投稿されていることがあります。
本人にとっては、単なる日常の一コマです。
しかし、その写真に特徴的な建物や道路、鉄道、高架、看板などが写っていれば、第三者にとっては位置を推測するための材料になります。
たとえば、東京のような高層ビルが多い都市では、窓から見える風景だけで正確な場所を判断するのは簡単ではありません。それでも、写真に写った複数の建物の形状や位置関係、道路の向き、鉄道路線、ランドマークなどを組み合わせることで、候補となる地域を徐々に絞り込むことができます。
さらに、複数の投稿を比較すると精度は上がります。
ある社員が投稿した写真には特徴的なビルが写っている。別の日の投稿には駅や交差点が写っている。そして採用ページには会社の所在地が掲載されている。
それぞれは一般公開された情報でも、組み合わせることで「この写真はこの建物のこの方向から撮影されたものではないか」と推測できるようになります。
これは、情報セキュリティにおける「情報の組み合わせによるリスク」を考えるうえで重要なポイントです。
ジオロケーションとは何か
ジオロケーションとは、写真や映像などに含まれる情報を手掛かりとして、その撮影場所や位置を特定することです。
GPS情報が写真に残っていれば、位置情報そのものが手掛かりになります。しかし、実際の位置特定はGPSだけに頼るものではありません。
写真に含まれる建物、道路、標識、看板、地形、鉄道、店舗などを手掛かりにして、地図や衛星画像、ストリートビューなどの公開情報と照合する方法もあります。
ここで興味深いのは、写真そのものに位置情報が含まれていなくても、周辺環境から場所を推測できるケースがあることです。
たとえば、オフィスの窓から撮影した写真に、特徴的な形をした高層ビルが写っていたとします。
そのビルがどこにあるのかを調べ、周囲の道路や別の建物との位置関係を確認すると、写真を撮影した方向が推測できます。さらに、写真に写っている建物の見え方や高さを比較することで、撮影地点の候補を絞り込むことも可能です。
このような調査は、特別なハッキング技術を必要としません。
公開情報を収集し、比較し、関連付けるだけでも、かなり多くのことが分かってしまいます。
「何階から撮った写真なのか」まで推測される
オフィスからの写真で特に注意したいのが、撮影場所の高さです。
窓から見える建物の屋上や道路、周辺ビルとの高さ関係を比較すると、写真がどの程度の高さから撮影されたのかを推測できる場合があります。
もちろん、写真一枚だけから正確な階数を断定できるとは限りません。しかし、周辺建物の高さや窓の位置、道路との距離など複数の情報を組み合わせれば、撮影されたフロアの範囲を推測することは可能です。
「この写真は20階から撮影された」といった断定までできなくても、「このビルの中層階以上ではないか」「この方向に窓があるフロアではないか」といった推測が成立するだけで、情報としての価値は変わってきます。
企業側が考えるべきなのは、正確な階数を知られることだけではありません。
重要なのは、「外部から見たときに、オフィス内部の状況をどこまで推測できる状態になっているか」です。
写真に写り込む「デスク」が別の情報を生む
もう一つ見落とされやすいのが、写真の背景です。
社員が人物を撮影したつもりでも、背景にデスクやモニター、ホワイトボード、書類などが写り込むことがあります。
モニターに表示されている内容が読めれば、当然ながら情報漏洩につながります。
しかし、文字が読めない程度の小さな写り込みでも、一定の情報を与える場合があります。
たとえば、モニターの数、座席の配置、デスクの向き、パーティションの有無などから、オフィスのレイアウトをある程度推測できる可能性があります。
さらに、ホワイトボードに会議名やプロジェクト名が書かれていたり、机の上に社内資料が置かれていたりすれば、業務内容や組織構成を推測する材料になります。
企業の公式SNSや採用サイトでも同じことが言えます。
「明るく開放的なオフィス」を紹介するために撮影した写真が、結果として社内の設備や座席配置、会議室の位置などを外部に伝えてしまうことがあります。
企業イメージを伝える写真とセキュリティ対策は、一見すると別の問題に思えます。しかし、公開する画像については両方を考える必要があります。
攻撃者は一つの情報だけを見ているわけではない
OSINTを使った調査で重要なのは、一つの情報からすべてを判断することではありません。
むしろ複数の情報をつなぎ合わせることに意味があります。
企業サイトには所在地がある。社員のSNSにはオフィスから撮影した写真がある。採用ページにはフロアの雰囲気が分かる写真がある。イベント記事には会議室や執務スペースの画像がある。
これらを別々に見れば、それほど重要な情報には見えないかもしれません。
しかし、情報を横断して確認すると、企業の活動拠点や社内環境について具体的なイメージを形成できる場合があります。
これは「モザイク効果」と呼ばれる考え方にも近いものです。
一つひとつの情報は小さくても、複数の断片を組み合わせることで、全体像が見えてきます。
情報漏洩対策では、「機密情報を公開しない」という考え方だけでは十分ではありません。
「機密情報ではない情報が、別の情報と組み合わされたときに何を意味するのか」まで考える必要があります。
社員教育で伝えるべきなのは「投稿禁止」ではない
こうしたリスクへの対策として、社員に「会社の写真をSNSに投稿してはいけない」とだけ伝えるのは、あまり現実的ではありません。
社員が仕事の様子を発信することは、採用活動や企業ブランディングにとってプラスになる場合もあります。
重要なのは、投稿を全面的に禁止することではなく、「公開する前に一度立ち止まる習慣」を作ることです。
たとえば、オフィスで撮影した写真について、人物だけではなく背景を見る習慣を持たせます。
モニターに社内システムが映っていないか。ホワイトボードに会議情報が残っていないか。机の上に資料が置かれていないか。窓の外に会社の所在地を推測できる特徴的な景色が写っていないか。
こうした確認を投稿前に行うだけでも、リスクは大きく変わります。
特に重要なのは、「自分には分かっているから大丈夫」という感覚を捨てることです。
社員本人にとって見慣れた風景でも、外部の人間から見ると重要な手掛かりになることがあります。
写真の公開範囲も見直したい
SNSの投稿では、公開範囲についても注意が必要です。
企業アカウントであれば当然ながら不特定多数の人が閲覧できます。個人アカウントであっても、公開設定になっていれば同様です。
さらに、一度インターネットに公開した写真は、削除したからといって完全に消えるとは限りません。
第三者によって保存されていたり、引用されたり、検索エンジンに記録されていたりする可能性があります。
そのため、「問題があれば後から削除すればいい」という考え方ではなく、「公開する前に確認する」ことが重要になります。
企業としてSNSガイドラインを整備する場合も、禁止事項を大量に並べるより、実際の写真を例にしたほうが社員には伝わりやすいでしょう。
「この写真はなぜ問題なのか」
「どこを隠せば公開できるのか」
「どの情報が組み合わされると位置特定につながるのか」
こうした具体的なケースを示すことで、社員自身が判断できるようになります。
情報セキュリティ担当者が確認したい「公開情報」
ジオロケーションによるリスクは、社員教育だけでなく、企業側の定期的な確認も重要です。
企業名やブランド名だけでなく、関連会社、サービス名、採用活動、イベントなども含めて検索すると、社内では把握していなかった画像が見つかることがあります。
特に注意したいのは、過去に公開したコンテンツです。
現在は使われていない採用ページ、終了したキャンペーンサイト、過去のイベントレポートなどに、以前のオフィス風景が残っていることがあります。
会社が移転していたとしても、古い写真が残っていれば、過去の拠点に関する情報として利用される可能性があります。
ここで必要なのは、すべての公開情報を削除することではありません。
どの情報を公開し、どの情報を残し、どの情報を非公開にするのかを企業として把握することです。
「画像検索」は攻撃者だけのものではない
ジオロケーションや画像検索という言葉を聞くと、攻撃者が企業を調査するための技術だと考えがちです。
しかし、本来は防御側も同じ考え方を利用できます。
自社の公開情報を第三者の視点から調査し、「外部から見た自社がどのように見えているのか」を確認するのです。
たとえば、情報セキュリティ担当者が定期的に企業名やサービス名、関連するキーワードを検索し、公開画像を確認する。社員が投稿した画像や過去の公式コンテンツを確認し、位置情報や内部情報につながる要素がないかをチェックする。
これは、いわば自社に対するOSINT調査です。
攻撃者が利用する可能性のある情報を、攻撃される前に自分たちで発見するという発想です。
セキュリティ対策では、システムの脆弱性を探すだけでなく、「外部から見える情報」を把握することも重要になっています。
ダークウェブ監視と組み合わせる意味
そして、公開情報の確認だけでは見えない領域もあります。
企業の情報が一度外部へ流出すると、その後どこで共有されているのかを把握することは容易ではありません。
特に、漏えいした認証情報や企業に関連する情報が、ダークウェブや閉鎖的なコミュニティなどで流通しているケースでは、通常の検索エンジンだけでは発見できないことがあります。
だからこそ、企業のセキュリティ対策では「公開されている情報を調べるOSINT」と、「漏えい後の情報を監視するダークウェブ監視」を別々の施策として考えるのではなく、継続的な情報リスク管理の一部として捉えることが重要です。
たとえば、社員のSNS投稿から企業の所在地やオフィス環境が推測されるリスクを確認する。一方で、認証情報や企業関連データが外部の不正なコミュニティで流通していないかを監視する。
この二つを組み合わせることで、「攻撃者から見た企業の情報露出」をより広い範囲で把握できます。
まとめ
オフィスから撮影した一枚の写真が、必ず重大なセキュリティインシデントにつながるわけではありません。
しかし、写真に写った建物、道路、窓、デスク、モニター、ホワイトボードなどの情報を組み合わせることで、第三者が企業の所在地やオフィス環境を推測できる可能性があります。
ジオロケーションやOSINTの技術が高度になった現在、「これは機密情報ではないから大丈夫」という判断だけでは不十分です。
重要なのは、個々の情報ではなく、それらを組み合わせたときに何が分かってしまうのかを考えることです。
そのためには、社員一人ひとりがSNS投稿や写真公開の前に背景まで確認する習慣を持つこと。そして企業側も、自社の公開情報を定期的に第三者の視点から確認することが欠かせません。
さらに、公開情報だけでなく、漏えいした情報がダークウェブなどで流通していないかを継続的に確認することで、企業を取り巻く情報リスクをより広く把握できます。
情報セキュリティは、社内システムを守るだけのものではありません。
インターネット上で「企業が何を見せているのか」「攻撃者から何が見えているのか」を把握することも、現代のセキュリティ対策の一つです。
まずは自社名での画像検索やOSINT的な視点でのチェック、そしてダークウェブ監視といった包括的なリスク把握から始めてみてはいかがでしょうか。