| RaaSとは?ランサムウェアの分業構造と企業が取るべき対策 | |
|---|---|
| 作成日時 26/10/15 (08:32) | View 132 |
警察庁がまとめた令和7年上半期のサイバー空間をめぐる脅威の情勢によると、国内で警察に報告されたランサムウェア被害は半期で116件にのぼり、半期の件数として過去最多の水準に並びました。
この被害の多くは、腕利きのハッカーが単独で仕掛けたものではありません。開発、侵入、交渉、資金洗浄までを別々の専門家が担う、分業化した犯罪組織による攻撃です。
その分業を支えているのが、ランサムウェアを道具として貸し出すRaaS(読み方はラース)というビジネスモデルです。攻撃基盤が商品として流通したことで、高度な開発力を持たない犯罪者でも攻撃に参加できる構造が生まれ、被害件数を押し上げています。
攻撃者を一枚岩の集団と捉える発想のままでは、対策は的を外します。誰がどの役割を担い、どこで侵入の足場を調達しているのかを理解することが、効果的な防御の出発点です。
記事では、RaaSの仕組みと収益モデル、攻撃を支える分業構造、ダークウェブでの運用実態、代表的なグループの動向、大企業が取るべき対策までを、攻撃側のビジネス構造という切り口で解説します。
RaaS(Ransomware as a Service、読み方はラース)とは、ランサムウェアの開発者が攻撃に必要な一式を実行役に貸し出し、得られた身代金を分配する、サブスクリプション型のサイバー犯罪ビジネスモデルです。
サービスとしてのランサムウェアとも呼ばれ、ランサムウェア・アズ・ア・サービスと表記される場合もあります。
RaaSがいつからという問いの起点としてよく挙げられるのが、2015年4月に登場したToxです。
SentinelOneの分析によれば、Toxは誰でも登録して自分専用のランサムウェアを組み立てられる、初めて広く公開されたRaaSプラットフォームで、アフィリエイトによる配布と身代金の分配という後のRaaSの中核をこの時点で備えていました。
Toxが変えたのは、ランサムウェア攻撃に必要な能力の分解です。開発と侵入や交渉といった工程を切り分けたことで、技術力のない者でも攻撃に参加できる構造が生まれ、参加者の裾野が広がって攻撃件数の増加につながりました。
RaaSの課金形態は、正規のSaaSになぞらえて整理できます。
毎月定額を支払うサブスクリプション型、身代金を開発者と実行役で分けるレベニューシェア型、一度きりのライセンス料を払う買い切り型が代表的で、多くのグループはこれらを組み合わせ、実行役の取り分を大きく設計して参加者を集めています。
分配の仕組みそのものが、グループ間の競争手段になっています。CISAのLockBit分析アドバイザリ(AA23-165A、2023年6月)は、LockBitがアフィリエイト(実行役)に身代金を先に受け取らせ、そこからコアグループへ取り分を送らせる方式を採っていたと述べています。
同アドバイザリはこれを、自分の取り分を先に確保してから実行役へ配分する他の多くのRaaSとは対照的な運用であると明記しています。分配率という数字ではなく、支払いの順序が競争力を生んでいた点が特徴です。
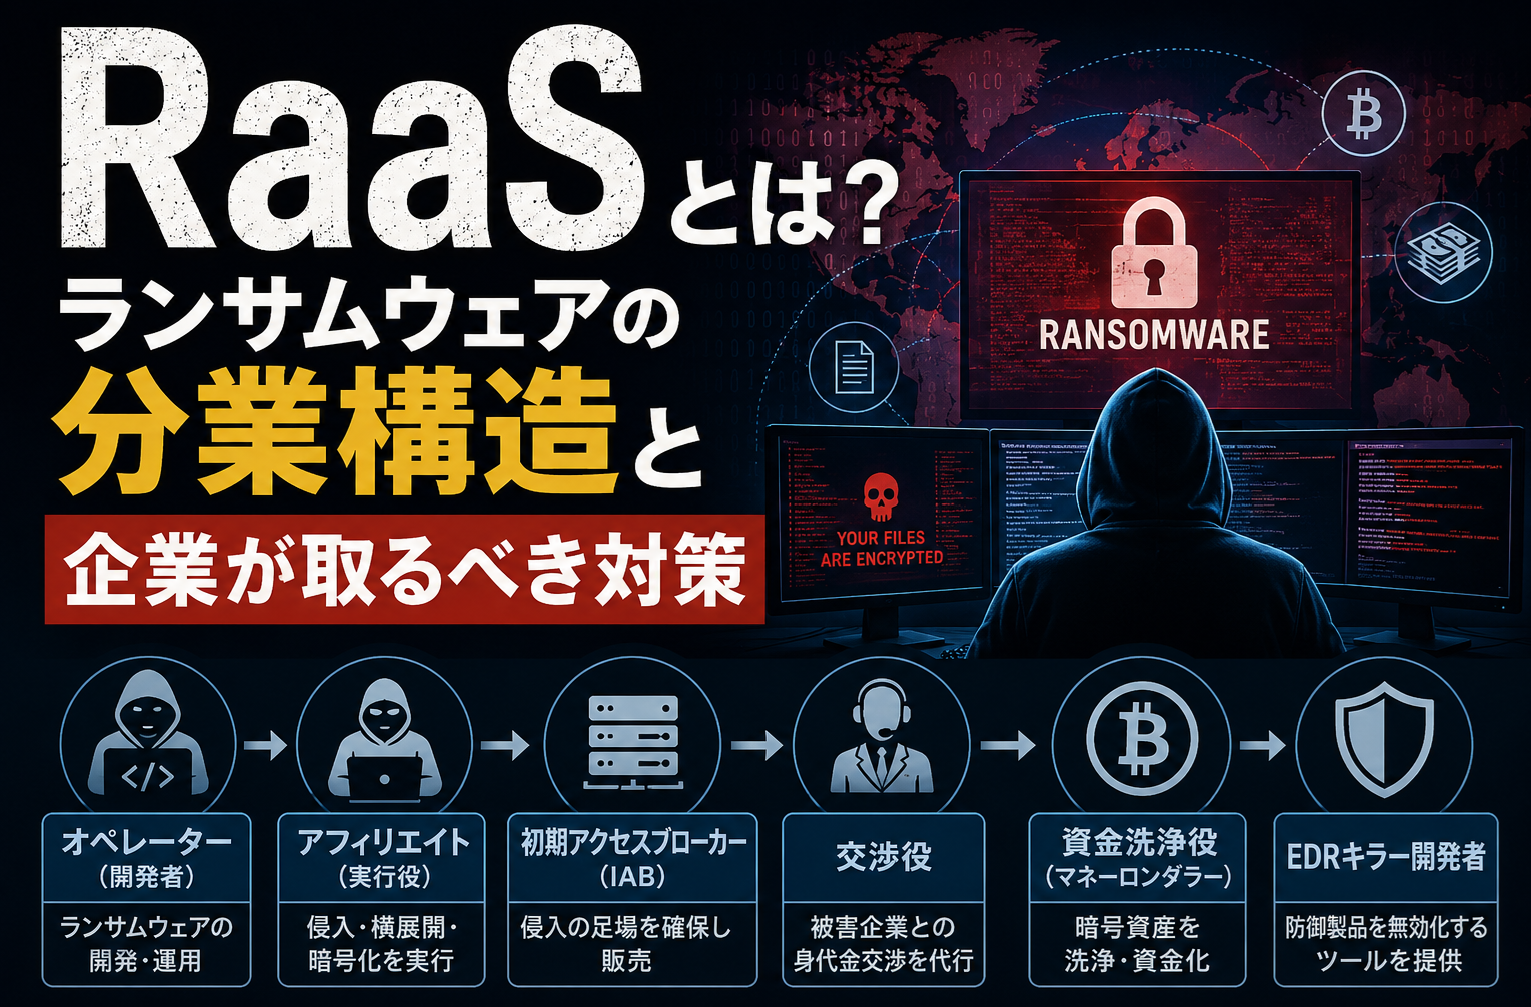
RaaSの攻撃は、複数の専門家が役割を分担して初めて成立します。ランサムウェア攻撃の裏には、ランサムウェア本体を作る者、侵入の足場を売る者、実際に社内を移動して暗号化する者、身代金を交渉する者、受け取った暗号資産を洗浄する者がいます。
ここでは、各役割の特徴を見ていきます。
|
役割 |
担うこと |
|
オペレーター(開発者) |
ランサムウェア本体、管理画面、リークサイトの開発と運用 |
|
アフィリエイト(実行役) |
借りたツールで侵入、横展開、データ窃取、暗号化を実行 |
|
初期アクセスブローカー(IAB) |
企業への侵入経路を先回りで確保し、実行役に販売 |
|
交渉役 |
被害企業との身代金交渉を専門に代行 |
|
資金洗浄役(マネーロンダラー) |
受け取った暗号資産を追跡困難な形に変える |
|
EDRキラー開発者 |
防御側の検知製品を無効化するツールを開発、提供 |
分業の土台にあるのが、オペレーターとアフィリエイトの関係です。
オペレーターはランサムウェア本体に加え、盗んだデータを公開するリークサイトや実行役が使う管理画面まで開発、運用します。アフィリエイトはこの基盤を借り受け、企業ネットワークへ侵入して暗号化を実行し、得た身代金を分配します。
CISA AA23-165AによればLockBitは、この分配の順序を実行役に有利な設計にしてアフィリエイトを集めていました。オペレーターは開発と基盤運用に、実行役は侵入に専念するという専門化こそが、一件あたりの攻撃精度と数を同時に押し上げてきた原動力です。
アフィリエイトは、侵入そのものを外注することも少なくありません。ここで登場するのが初期アクセスブローカー(IAB)です。IABは企業のネットワークへ入り込む足場をあらかじめ用意し、それを商品としてダークウェブで販売します。
実行役はこの足場を買うことで、時間のかかる侵入工程を省き、暗号化と恐喝という収益に直結する部分に集中できます。
たとえば、窃取された社員のVPN認証情報や露出したまま放置されたリモートデスクトップへのアクセス権が、IABの在庫として取引されます。侵入口が市場で調達できる以上、足場を作らせない対策が防御側にとって最上流の打ち手になります。
被害企業との交渉は、心理的な駆け引きや支払い期限の設定を専門に扱う交渉役が代行し、値引きに応じる姿勢を見せながら支払いへ誘導するなど、企業側の意思決定を揺さぶります。
受け取った暗号資産は、そのままでは資金の流れを追跡されます。そこで登場するのが、複数のウォレットを経由させたり、ミキシングサービスを使ったりして、出所をたどれない資金へと変えるのが資金洗浄役です。
開発から現金化まで各工程に専門家が置かれている点が、RaaSを一過性の犯罪ではなく持続する産業にしています。
分業構造のなかでも、防御側にとって影響が大きいのがEDRキラーの存在です。EDR(Endpoint Detection and Response、エンドポイント検知応答)とは、端末上の不審な挙動を検知して対応する、多くの企業が防御の主力として投資してきた製品です。
そのEDRを無効化することだけを目的としたツールが、EDRキラーとして開発され、攻撃側に商品として提供されています。
つまり、防御側が予算を投じて導入した検知基盤そのものが、攻撃側の市場では回避対象の商品として扱われているという構図です。
EDRキラーは、正規の署名付きドライバーを悪用して防御プロセスを停止させたり、監視エージェントの通信を遮断したりして、暗号化が始まる前に検知を無効化します。
攻撃者にとっては、侵入後に最初に片づける障害物がEDRであり、その除去手段まで分業で調達できる時代になっています。今やEDRを入れれば安心という時代ではありません。
RaaSは、ダークウェブ上に整備された運用基盤の上で回っています。役割ごとの分業が成り立つのは、参加者を集め、信用を可視化し、盗んだデータを流出させるための仕組みが、攻撃者側のインフラとして用意されているためです。
ここでは、ダークウェブ上におけるRaaSの運用実態を解説します。
RaaSグループは、専用フォーラムやクローズドなチャンネルで実行役を募集します。求める侵入スキルや対象とする業種、分配率を提示し、応募者を選別する様子は、正規の人材採用に近いものがあります。
人材市場を支えているのが評判システムです。フォーラムでは、参加者の過去の取引実績や約束どおり支払ったかどうかといった信用情報が蓄積され、信頼できない相手を排除する仕組みが機能しています。
信用の低い者は良質な足場を買えず、優良グループにも参加できません。
RaaSの脅迫は、暗号化だけでは終わりません。攻撃者は暗号化に先だって、社内のデータを盗み出し、身代金を払わなければ盗んだデータを公開すると脅す二重恐喝を仕掛けます。
この公開の舞台がリークサイト(Data Leak Site、DLS)で、オペレーターが運用し、複数の実行役が共同で被害企業を晒す場になっています。カウントダウンを表示して支払いを急かすなど、心理的な圧力をかける装置として設計されています。
恐喝の手口は多重化が進んでいます。
データ公開に加えて、被害企業の顧客や取引先へ連絡して圧力をかけたり、DDoS攻撃を重ねたりする三重、四重の恐喝が現れています。さらに、暗号化を行わずにデータを盗み出すだけで脅す「ノーウェアランサム」も広がっており、暗号化という復旧可能な被害を経ずにいきなり公開を武器にする形へと進化しています。
リークサイトの運用と恐喝の多重化が一体で進化している点が、RaaSを従来型のランサムウェアと分ける特徴です。
攻撃者の戦術と技術を体系化したフレームワークであるMITRE ATT&CKに沿うと、各役割の受け渡しが一本の線でつながります。RaaS攻撃の主な流れは以下の通りです。
● 初期アクセス(Initial Access):IABが用意した足場を使い、窃取された認証情報や露出した機器を経由して社内へ侵入する
● 権限昇格と横展開(Lateral Movement):正規の管理ツールを悪用しながらネットワーク内を移動する。この過程でEDRキラーが検知回避(Defense Evasion)として働く
● データ窃取(Exfiltration):重要なデータを外部へ持ち出す
● 遠隔操作(C2通信):C2サーバと呼ばれる遠隔操作用のサーバと通信し、指示を受け取る
● 暗号化と恐喝(Impact):データを暗号化し、公開の脅しと合わせて恐喝を完成させる
RaaSグループは、摘発と再結成を繰り返しながら顔ぶれを入れ替えてきました。網羅的に個別解説するよりも、過去に主流だった系譜と現時点で活動が確認されるグループを分けて眺めるほうが、動向をつかみやすくなります。
まずは表で全体像を確認しましょう。
|
区分 |
主なグループ |
特徴 |
|
系譜(摘発、解散、リブランド済み) |
Maze |
二重恐喝を広めた先駆けとされる |
|
系譜(摘発、解散、リブランド済み) |
REvil |
大規模な供給網攻撃で知られた |
|
系譜(摘発、解散、リブランド済み) |
DarkSide |
重要インフラ攻撃を機に解散、後継が派生 |
|
系譜(摘発、解散、リブランド済み) |
Conti |
内部情報の流出を経て複数勢力へ離散 |
|
系譜(摘発、解散、リブランド済み) |
LockBit |
2024年に国際的な法執行作戦で基盤を摘発 |
|
現行(活動が確認される) |
Qilin |
医療や製造をはじめ幅広い業種を標的にする |
|
現行(活動が確認される) |
RansomHub |
前身はCyclops、Knight。他グループの実行役を吸収 |
|
現行(活動が確認される) |
Akira |
中堅企業を広く狙う |
|
現行(活動が確認される) |
BlackSuit |
別グループからのリブランドとされる |
代表格だったLockBitは、2024年2月の国際共同捜査Operation Cronosで、日本を含む複数国の法執行機関により基盤を差し押さえられました。しかし、こうしたテイクダウンで攻撃は止まりません。
分業ゆえにメンバーは容易に離散し、別名で再結成するためです。
CISAのRansomHubアドバイザリ(AA24-242A、2024年8月)は、RansomHubがCyclopsやKnightという前身から名を変えて登場し、LockBitやALPHVといった他グループの有力な実行役を引き寄せたと述べています。
組織が消えても、そこで働いていた実行役や開発者は別のグループへ移り、活動を続けます。
境界防御と従来型のアンチウイルスだけでは、RaaSの分業攻撃を防ぎきれません。侵入の足場は市場で調達され、防御の主力であるEDRすら無効化される前提に立つと、必要なのは侵入されることを想定した多層防御です。
ここでは、攻撃の分業構造の弱点を突く形で、足場を作らせない段階、侵入後に検知して止める段階、ダークウェブで異変を早期に掴む段階の三層に分けて対策を解説します。
最上流の打ち手は、IABに売る足場そのものを作らせないことです。
IABが仕入れる主な経路は、修正されていない脆弱性、インターネットに露出したリモートデスクトップやVPN、そして窃取された認証情報です。これらを塞ぐことで、実行役が侵入を外注する起点を減らせます。
まず、外部からアクセスできる機器の棚卸しを行い、公開する必要のないリモートデスクトップやVPNを閉じましょう。脆弱性は放置期間が長いほど狙われるため、優先度をつけた継続的な脆弱性管理を運用に組み込みます。
認証情報の窃取に対しては、フィッシング耐性の高い多要素認証を導入し、盗まれたパスワード単体では突破できない状態を作ります。
あわせて、権限を必要最小限に絞る最小権限の原則とゼロトラストの考え方を徹底し、一つのアカウントが侵害されても被害が広がりにくい構造にします。
足場を作らせる侵入を許しても、攻撃者が横展開してデータを盗み、暗号化を実行するまでには時間差があります。この間に検知して止められれば、大きな被害は防げます。
ここで主力になるのがEDRですが、前述のEDRキラーによって無効化されうる前提を忘れてはいけません。だからこそ、EDRに依存しない多層の検知が必要です。
端末を監視するEDRに、ネットワーク上の不審な通信を捉えるNDR(Network Detection and Response、ネットワーク検知応答)を組み合わせれば、端末側の監視が停止させられても横展開の通信を捉えられます。
これらを相関分析するXDRを併用すると、単一製品では見逃す攻撃の連なりを検知しやすくなります。さらに、最終手段の復旧に備え、書き換えも削除もできないイミュータブルバックアップを用意すれば、暗号化されても身代金に頼らず復旧できます。
分業攻撃の最上流を断つ打ち手が、ダークウェブの監視です。攻撃が実行に移る前、IABが自社への足場を売りに出す段階や、盗まれた社員の認証情報が取引される段階で異変を掴めれば、暗号化が起きる前に手を打てます。
侵入されてから気づくのではなく、攻撃者の市場で自社の名前が挙がった時点で動く発想です。
自社への初期アクセスがダークウェブで売買されていないか、自社データがリークサイトに掲載されていないかを常時監視することで、分業の最も手前の段階に対抗策を置けます。
StealthMoleのダークウェブインテリジェンスは、こうした攻撃者側の市場を継続的に観測し、自社に関わる兆候を早期に検知するための基盤です。攻撃構造の最上流を断つという文脈で、導入を検討することをおすすめします。
最後に、RaaSに関するよくある質問にお答えします。
ランサムウェアはデータを暗号化して身代金を要求するマルウェアそのものを指し、RaaSはそのランサムウェアを道具として貸し出す犯罪ビジネスモデルを指します。道具と商売の仕組みという関係です。
ラースと読みます。Ransomware as a Serviceの頭文字を取った略語です。
2015年4月に登場したToxが、広く公開された初期のRaaSとして知られ、アフィリエイトによる配布と分配という現在の型を広めた起点とされています。
分業構造のため、組織が摘発されてもメンバーが離散し、別名で再結成するリブランドが繰り返されるためです。インフラは消えても、人と技術は別の看板へ移ります。
犯罪組織への資金提供になるため原則として支払うべきではありません。考慮すべき点は以下のとおりです。
● 支払っても復号ツールが正しく動かず、データが戻らないケース
● 支払い実績が知られ、交渉しやすい相手として再攻撃の標的リストに載るリスク
RaaSは、ランサムウェアを分業ビジネスへと作り変え、開発者から実行役、IAB、EDRキラーの開発者までを含む一つの犯罪産業を生み出しました。
QilinやRansomHubといった現行のグループは、この産業構造の上に乗って活動しています。だからこそ、攻撃者を一枚岩の集団と捉える発想を手放すことが、防御の第一歩です。
IABが仕込む足場を断ち、EDR単体に頼らずNDRやXDRで横展開を検知し、ダークウェブ監視で初期アクセスの売買と情報流出を攻撃の実行前に掴みます。こうして分業の各段階に対抗策を置けば、攻撃が完了する前に断つ体制が築けます。
攻撃構造の最上流にあたるダークウェブの監視から、自社の防御を組み直してみてください。StealthMoleのダークウェブインテリジェンスが、その起点になります。