| 経営層を狙うフィッシングが高度化 ~多要素認証の突破と攻撃のサービス化に警戒を~ | |
|---|---|
| 作成日時 26/10/29 (08:47) | View 18 |
二極化するフィッシング
古典的なサイバー攻撃の一つであるフィッシングもここ数年の間に進化してきました。
まずフィッシングを大別すると、企業や公共機関を騙って不特定多数に攻撃を仕掛ける“ばらまき型”と、企業経営者などにターゲットを絞る“標的型”があります。
ばらまき型の進化は攻撃のスケールアップです。2026年10月、Microsoft社は日本の警察庁などと協力して、10億通を超える悪意あるメッセージを発信した攻撃インフラの一部を解体したと発表しました。これだけの規模の攻撃ができた要因として、情報の窃取と管理、配信、偽サイト構築などの工程の効率化とコストダウン、そして犯罪組織の拡大が挙げられます。
企業にとってより警戒が必要な標的型の進化も軽視できません。その傾向は、1.経営層をターゲット、2.多要素認証(MFA)を突破、そして3.攻撃のサービス化に集約できます。
CEOを騙り、CIOの権限を奪う
フィッシングで経営層が狙われる理由は、CEO(最高経営責任者)やCFO(最高財務責任者)、CIO(最高情報責任者)など、いわゆるCクラスが保有する情報と権限の価値は高いからです。CEOには未発表の財務データ、プロジェクトの契約内容、役員の個人情報などが集まり、決裁権も持っています。CIOには言うまでもなく、情報システムとセキュリティ対策の方針と仕様などの情報が集積しているでしょう。
このレベルを標的とする攻撃には、経営層を“騙る”手口と、“狙う”方法があります。
前者は2026年の春頃から、IPA(情報処理推進機構)や警察庁などが重ねて注意喚起しているもので、社長などに成りすまして偽の送金指示を出すような手口です。警察庁の統計によると、2026年の上半期だけで認知件数は127件、被害総額は約38億8,000万円。1件あたり約3,100万円もの被害が発生しています。
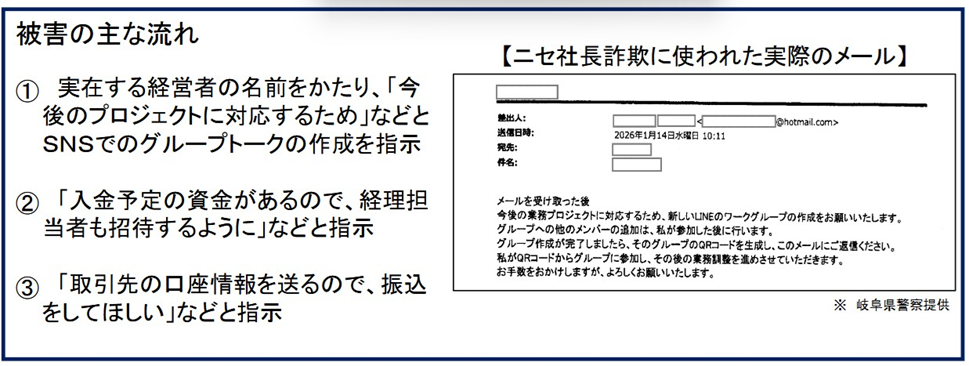
犯行の流れと実際に使われた文面の例
出典:「令和8年上半期における特殊詐欺の認知・検挙状況等について」 警察庁
ID盗用が招く二次被害とMFA突破の手口
“経営層を狙う”攻撃は、標的から認証情報を盗み、持続的な不正アクセスの手段を確立する手口です。アカウントを奪われてしまえば、CEOを騙った送金指示をはじめ、CIOに成りすました社内システムへの侵入、ランサムウェアの投入、サプライチェーン攻撃の踏台にされるなど、深刻な二次被害につながってしまうのです。
米国に本拠を置くセキュリティ企業の調査によると、2025年から2026年にかけて約5カ月の間、特定の犯罪組織から20以上の業種の企業にフィッシングメールが送られ、その約60%が上級管理職に向けたものでした。
調査を実施した企業は、攻撃の基盤を「VENOM:ベノム」(「毒液」や「悪意」などの意味)と名付けましたが、この攻撃のもう一つの特徴は、多要素認証(MFA)を突破する点です。その手口は、正規のログイン処理を攻撃者が用意したサイト経由で中継し、認証情報や認証後に必要なセッションというデータを盗む方法や、正規利用者を偽の認証手続きに誘導し、本人に認証操作を行わせることで、攻撃者のログインも成立させてしまう手口が確認されています。
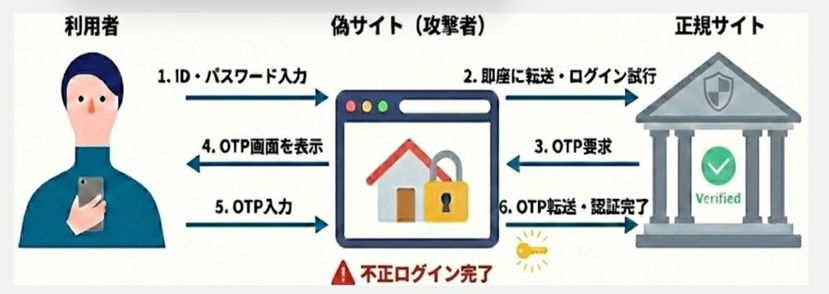
攻撃者の中継サイトでワンタイムパスワードを盗みMFAを突破する例
出典:「行政手続等での本人確認におけるデジタルアイデンティティの取扱いに関するガイドライン解説書」 デジタル庁
「VENOM」やそれと同等の力を持つ攻撃グループの活動が日本に及んでいるかどうかは、公開情報からは明らかではありません。しかし、国内でも経営者に成りすました詐欺メールの確認は続き、後述するようにフィッシング攻撃を支える基盤の構築も進んでいます。AIの浸透によって攻撃に必要なコストが下がり、言葉の壁も低くなった現在、攻撃の拡散には注意を払う必要があります。
攻撃を拡散する「PhaaS」
企業を狙うフィッシングが広がった背景の一つに、「PhaaS(Phishing as a Service):ファース」の形成があります。ここはばらまき型にも共通する点ですが、攻撃のサービス化が進んだことです。ランサムウェア攻撃でも、標的の選定からマルウェアの作成、侵入からプログラムの投入、交渉などの工程が「RaaS」として分業化されています。フィッシングもこれと同様、ターゲットの抽出から情報収集、メッセージ作成、送信などのサービス化が進んできました。攻撃者は全ての仕組みを自力で用意する必要はなくなり、攻撃を実行するハードルが下がっているのです。
PhaaSの活動に対しては、各国の法執行機関やセキュリティ企業などが注意喚起を続けています。
冒頭で触れた10億を超える悪意あるメッセージを送りつけた事件でも、複数のPhaaSが連携していた実態が確認されています。
セキュリティ団体のJPCERTコーディネーションセンター(CC)が2026年1月に開催したカンファレンスでは、日本の金融や交通、政府サービスなどの組織を狙う「CoGUI」と呼ぶPhaaSのインフラ構成と運用に関する分析結果が発表されました。別の発表では、PhaaSの運用に使う管理パネルの機能やワンタイムパスワードをバイパスする方法なども採り上げられ、PhaaSの存在が攻撃を拡散している実態と、これと向き合うにはPhaaSの機能の把握が欠かせない点に言及しています。
10億のメッセージが送られた事件とJPCERT/CCの報告は、経営層に向けた攻撃にフォーカスした内容ではありませんが、先鋭化した現在のフィッシングには、攻撃インフラとしてPhaaSが機能している実態を明示しています。攻撃基盤としてのPhaaSの機能とその重要度は、上級管理職を主なターゲットとした「VENOM」でも明らかになっています。
“中小は攻撃されない”が通用しない理由
企業を標的にしたフィッシングは、中小の組織も注意と対策が必要です。
大企業に比べ知名度に劣る中小企業は、Webサイトはアピールの場であり、経営陣の実績と活動状況、プロフィールも積極的に開示しているところが少なくありません。情報が集めやすく、セキュリティ担当者も少ない中小の組織はもともと狙い目でしたが、PhaaSの進展で参入ハードルは下がり、攻撃対象の広がりも予想されるからです。
経営層に対するフィッシングに対処するには、まず基本の反復が欠かせません。
例えば、メールやSMSに記された見慣れないURLはクリックしない、添付ファイルは安易に開かない、そしてメールセキュリティの導入、多要素認証(MFA)の実践が挙げられます。MFAは突破されるケースはあっても、認証手段としてアカウント保護のレベルは確実に上がるため必須項目の一つと考えてください。
MFAの導入時は、認証情報を盗まれても悪用されにくい方式を優先しましょう。例えば、モバイル端末やPCに内蔵した安全なデジタルキーを使う「パスキー」や、公開鍵暗号基盤(PKI)を利用する認証などがあり、デジタル庁や金融庁などの関係省庁もフィッシング耐性のある方式を推奨しています。
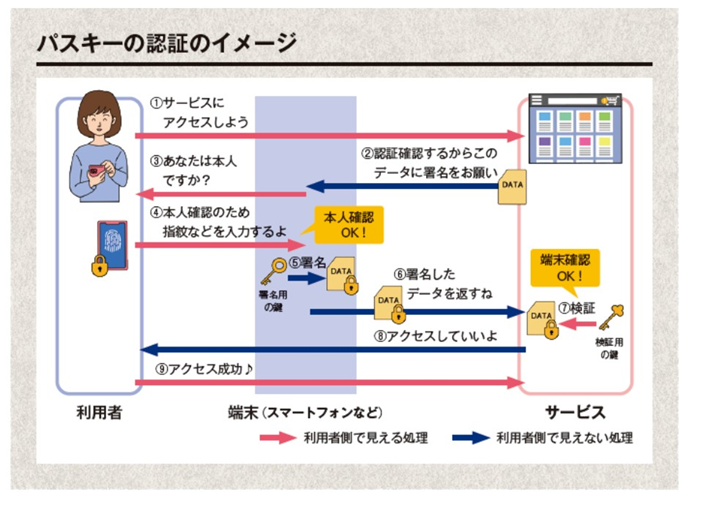
パスキー認証の流れ 出典:「IPA NEWS Vol.68」 IPA(情報処理推進機構)
経営層を狙う攻撃に共通する3つの特徴
基本の反復に加えて、経営層を狙う攻撃に対しては特徴の把握が欠かせません。一般企業の上級管理職を狙うフィッシングは、概ね以下の要素を含んでいます。
・高度なパーソナライズ
・強固な関係性・限定性を利用
・緊急性を煽る
高度なパーソナライズは、自社のWebをはじめ企業グループのサイトに記載された情報、業界の広報誌に載ったインタビューなども吸収した上で、攻撃の展開を考えてくる点です。2番目の強固な関係性もパーソナライズと関連する内容ですが、経営者とその側近、社長と取引銀行の担当者、取引先の経理部長など、ビジネス上の強固な関係、限定的な関係が構築できているラインを狙ってくることです。
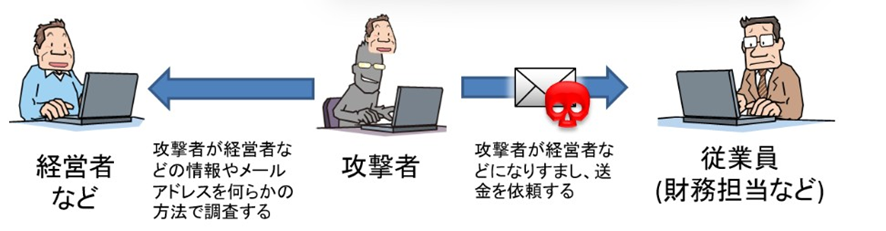
経営者と財務担当者の緊密な関係性を利用するパターン
出典:「ビジネスメール詐欺のパターン」 IPA(情報処理推進機構)
もう1つは、これも常套手段ですが、攻撃者は緊急性を煽ってきます。急な振込指示や発表前の製品情報の開示などの指示を受ければ、限定的な関係にある担当者でも最初は躊躇うでしょう。状況を考えたり確認したりする暇を与えないように、「明日までに振込を完了しないと融資が受けられない」「午前中に仕様書を出さないとプロジェクトは停止」などと煽るパターンは多発しています。
ルール確立とインテリジェンスの活用を
攻撃者は経営層のアカウントを盗み、強固な関係性を築いている2者間のメールを読んでいる可能性もあります。継続的に盗聴し、ここぞという場面で業界の専門用語や社内事情を交えて割り込まれると、文面だけでは看破は困難です。警戒心が薄い経営層を起点に二次被害が広がりかねません。
標的になりやすい経営層には、基本の実践と並行して攻撃の特徴を伝える機会も設けてください。事業資金の扱いや機密情報の開示を含む要求に対するルールの確立も欠かせません。例えば、急な送金指示がメールで届いた場合、同じ連絡ツールは使わず内線電話や会社の公式携帯電話などで確認すること。“新規の振込先への送金”や“機密指定”の付いた情報を外に出すときは、担当者と承認者によるダブルチェックを必須とするといった手順を明文化します。もちろん社長であっても例外は認められません。
また、ここは対フィッシングに限りませんが、万一被害を受けたときの連絡先の明確化など初動体制を確立し、定期的な訓練も実施しましょう。このような体制と運用をより生きたものにするため、外部の脅威情報の活用もポイントになります。過去の攻撃パターンや直近のPhaaSの活動、ダークウェブで売買された同業種のデータ、新しいフィッシングの手口などのインテリジェンスを継続的にモニターし、自社に関係する脅威を見極めて対策に反映する。これが企業と経営層を守る力につながるはずです。